Unos hackers arrancan una cámara Flock y encuentran dentro la clave de cifrado: 1,6 millones de imágenes de 21 días
La cámara guardaba 21 días de capturas con unos 50.200 vehículos; Flock asegura que su auditoría con Bishop Fox ya blinda los lectores antiguos robados.
Los expertos coinciden: si tu móvil va lento, solo tienes que liberar espacio en la memoria RAM y así se hace paso a paso
Richard Stallman (73 años), padre del software libre: ”La gente suele usar el término inteligencia artificial para cosas que no son inteligentes en absoluto”
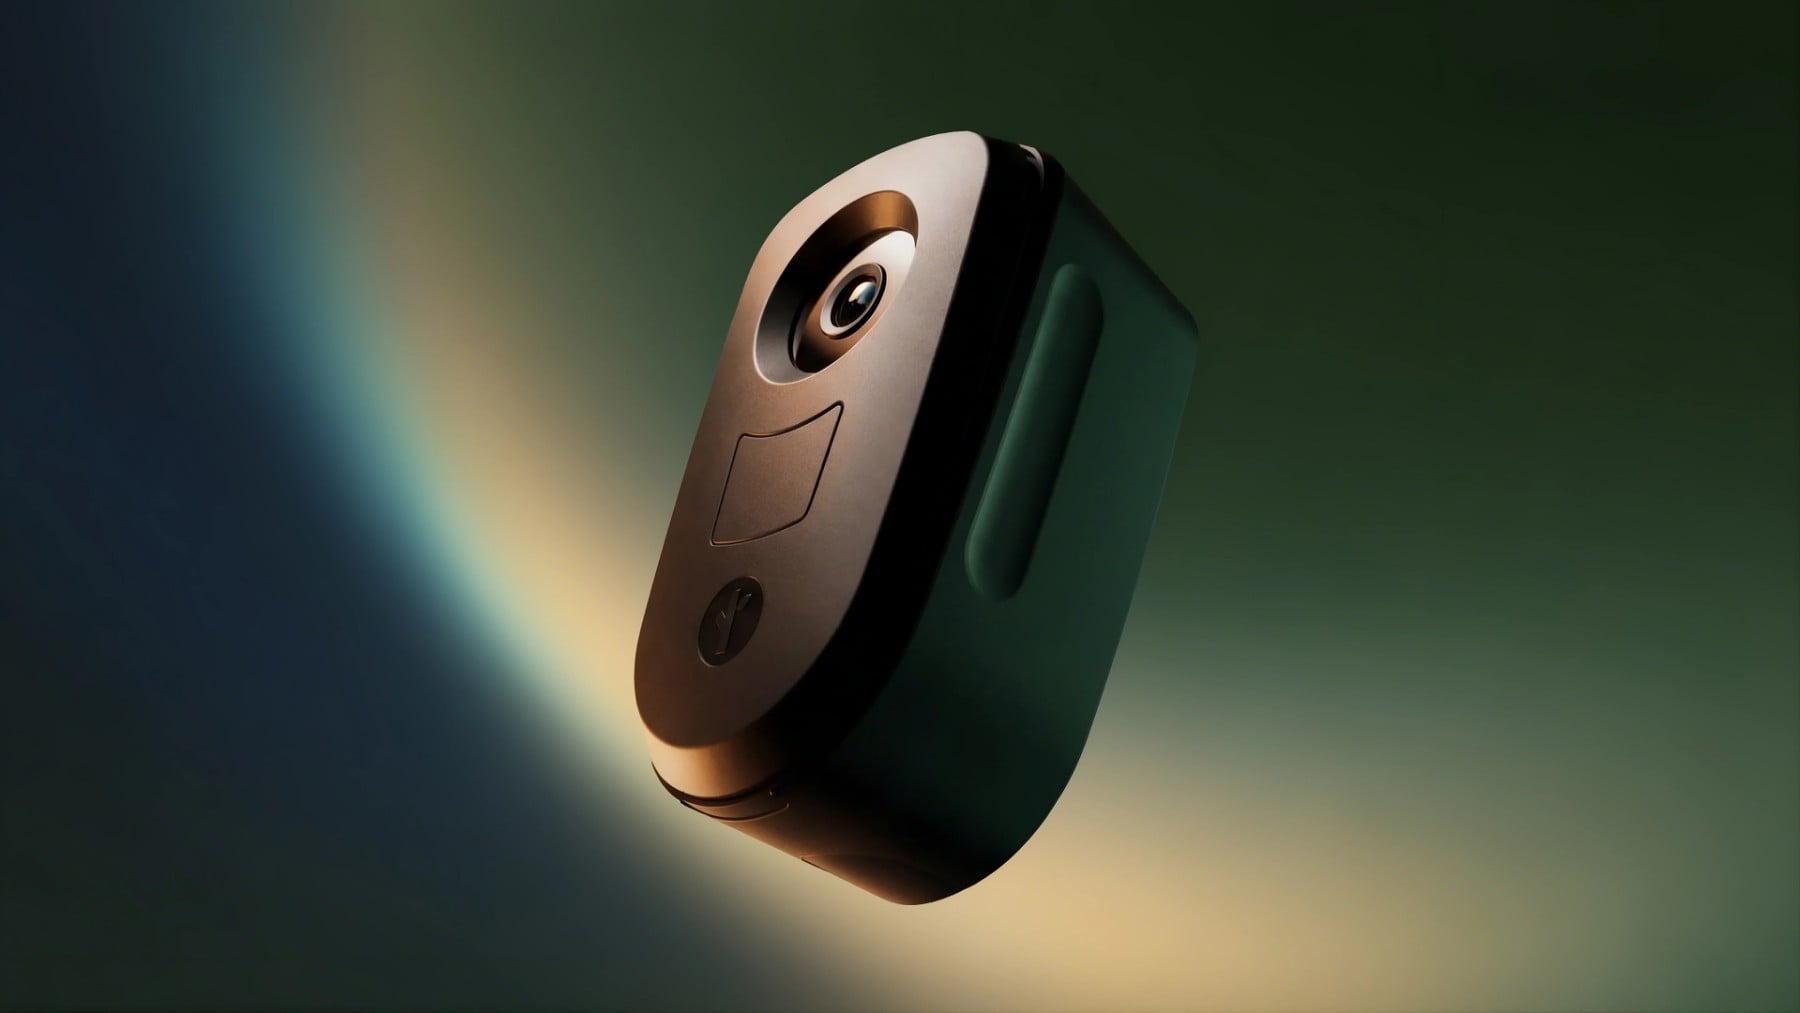
Imagina guardar tus fotos en una caja fuerte y dejar la llave pegada con cinta adhesiva a la tapa. Algo muy parecido es lo que asegura haber encontrado un grupo de hackers que se hace llamar stegan0gram dentro de una cámara de Flock Safety, la empresa estadounidense cuyos lectores de matrículas utilizan cientos de cuerpos policiales en Estados Unidos.
El grupo descolgó uno de estos aparatos de lo alto de una carretera, copió casi todo su contenido y, a mediados de septiembre de 2026, lo compartió con periodistas. Salieron unos 1,6 millones de imágenes tomadas en solo 21 días y más de 27.000 vídeos cortos. ¿Cómo es posible, si todo eso tenía que ir cifrado? Ahí está el fallo.
Una llave guardada junto al candado
Estas cámaras funcionan con Android, el sistema operativo de la mayoría de los teléfonos. Al examinar su almacenamiento, los hackers encontraron dos particiones, que son algo así como cajones separados dentro del mismo disco, igual que la memoria del móvil se reparte entre el sistema y tus fotos.
Una se llamaba «vendor», donde suele ir el software del fabricante. La otra, «media», estaba pensada para archivos. En esa segunda partición apareció la clave que abría la zona con todas las imágenes y vídeos captados.
El cifrado convierte los datos en un galimatías que solo se lee con la clave correcta. Según la documentación oficial de Android, en los móviles actuales esas claves se protegen en una zona aislada del chip, lejos del resto del sistema. Guardarla al lado de los datos anula buena parte de la protección.
Qué había dentro de la cámara
A juzgar por el análisis del grupo, el equipo conservaba unos 1,6 millones de imágenes de 21 días seguidos, en las que aparecían unos 50.200 vehículos y 11 personas. A eso se sumaban 27.321 clips en formato MP4, de uno o dos segundos cada uno y con una resolución de 1.024 por 768 píxeles.
La cifra choca con el discurso de la empresa. Flock presenta sus lectores como cámaras de fotos fijas y no de vídeo continuo, y en septiembre de 2026 reconoció que sus modelos antiguos guardaban en local un número limitado de imágenes. ¿Son pocas 1,6 millones de fotos? Depende de a quién se le pregunte.
Los archivos enseñan también cómo trabaja el sistema. La cámara usa inteligencia artificial para detectar personas, coches, bicicletas y formas parecidas a matrículas, recorta esas zonas y las manda a los servidores de la compañía. Allí se lee la matrícula y se deduce el color, la marca y el modelo del coche.
El análisis apunta a que el aparato traía de serie una función de detección de caras, aunque todo indica que no estaba en uso. Ojo, porque no es un detalle menor.
La respuesta de Flock Safety
En sus comunicados oficiales, Flock no se refiere directamente al grupo. Lo que sí publicó el 22 de septiembre de 2026 fueron los resultados de una prueba de penetración, un ataque simulado y autorizado, que la firma de ciberseguridad Bishop Fox realizó entre el 12 de enero y el 27 de marzo de ese año sobre sus cámaras, aplicaciones, nube y código.
Esa auditoría detectó dos fallos críticos y siete de gravedad alta, todos corregidos y verificados, según la empresa. Entre las soluciones figura el arranque verificado de Android en los lectores antiguos, un sistema que comprueba al encender que el software es el original del fabricante.
La compañía explica que así quien robe uno de estos equipos ya no podrá leer sus imágenes, y recalca que las fotos de la nube nunca estuvieron expuestas por esa vía. ¿Tenía ya esa protección la cámara de stegan0gram? De momento, eso está por ver.
Una tecnología cada vez más vigilada
El caso llega en plena presión política. El 17 de septiembre de 2026 los senadores Ron Wyden y Adam Schiff pidieron explicaciones al consejero delegado, Garrett Langley, por abusos de agentes y por la falta de verificación en dos pasos en el acceso a la plataforma.
Por otro lado, en agosto de 2026 Flock rebajó de 30 a siete días el plazo de conservación que recomienda por defecto a sus clientes. En la práctica, cada lector es un pequeño ordenador colgado en plena calle.
Eso sí, el método del grupo, arrancar una cámara de su poste, está muy lejos de lo que haría un investigador de seguridad que trabaja con permiso. Y el debate de fondo no es nuevo, porque voces como la de Richard Stallman llevan décadas alertando de la vigilancia tecnológica.
Los resultados de la auditoría y la explicación oficial de la empresa se han publicado en la web de Flock Safety.
Crédito de la imagen: Flock Safety.
Lo último en Techy
-

Europa tardó 16 años en fabricar su parte de la cámara de vacío del ITER y acaba de llegar la última pieza: 440 toneladas para el mayor reactor de fusión del mundo
-
Unos hackers arrancan una cámara Flock y encuentran dentro la clave de cifrado: 1,6 millones de imágenes de 21 días
-
Así es la sala de 21 metros llena de argón donde EEUU despedaza el combustible nuclear tras muros de 1,2 metros
-
China ya fabrica la nave que traerá 500 gramos de Marte en 2031: perforará 2 metros bajo el suelo para buscar vida
-
Suecia convirtió la proteína que hace brillar a las medusas en una célula solar con electrodos a 30 nanómetros
Últimas noticias
-
Compromís copia a Esquerra: renombra el ‘Día de la Comunidad Valenciana’ como ‘Día Nacional del País Valenciano’
-
Anne Carson, Premio Nobel de Literatura 2026, dejó esta reflexión sobre el amor: «El fuego quema y el agua moja, pero el amor quema y moja a la vez»
-
Mueren 33 personas en un ataque de Rusia en la ciudad ucraniana de Kramatorsk
-
Antonio López (90 años), pintor y escultor español: «Una obra nunca se acaba, sino que se llega al límite de las propias posibilidades»
-
Europa tardó 16 años en fabricar su parte de la cámara de vacío del ITER y acaba de llegar la última pieza: 440 toneladas para el mayor reactor de fusión del mundo