Escondidos más de una década en el lenguaje que mueve el 70% de las webs: investigadores con la IA de OpenAI y Google destapan PHP2Shell, dos fallos críticos
Los errores CVE-2026-109618 y CVE-2026-109619, con gravedad de hasta 9,2 sobre 10, permiten ejecutar código sin contraseña en webs con WordPress, Drupal o Joomla.
Un nuevo modelo de OpenAI se rebela y lleva a cabo un ciberataque "sin precedentes" contra otra IA
Los agentes de IA de OpenAI hicieron trampas para aprobar sus pruebas y ahora más de cien organizaciones lo saben
El equipo de PHP publicó el 21 de octubre de 2026 un parche urgente contra PHP2Shell, dos vulnerabilidades críticas. Los dos fallos permiten ejecutar código en un servidor sin contraseña. Los encontraron investigadores de Calif y de Wiz con ayuda de modelos de IA de OpenAI y Google.
PHP es el lenguaje con el que funcionan WordPress, Drupal, Joomla y MediaWiki, el programa de Wikipedia. Según Wiz, mueve el 70% de las webs del mundo. Casi todas las versiones publicadas desde PHP 5.4 tienen al menos uno de los dos fallos.
Dos fallos en el motor
El aviso de seguridad de PHP identifica los errores como CVE-2026-109618 y CVE-2026-109619. Ambos nacen de cómo gestiona el lenguaje un fallo grave en mitad de una petición web. El caso típico es quedarse sin memoria.
En ese momento, PHP puede dejar datos a medio preparar o restos de una petición anterior. La siguiente petición los usa como si fueran válidos. Así, un atacante puede escribir en la memoria del servidor y acabar ejecutando sus propias órdenes.
Las versiones corregidas son la 8.5.12, la 8.4.27, la 8.3.36 y la 8.2.35. El proyecto pide a todos sus usuarios que actualicen «inmediatamente». Considera que el riesgo es mayor en servidores Apache con mod_php, donde el ataque se dispara antes de ejecutarse el código de la web.
Wiz sitúa la gravedad en 9,2 sobre 10 en la escala CVSS, la que usa la industria para medir vulnerabilidades. Un atacante también puede leer la memoria del proceso. Ahí puede haber contraseñas, tokens de acceso, claves de API y certificados.
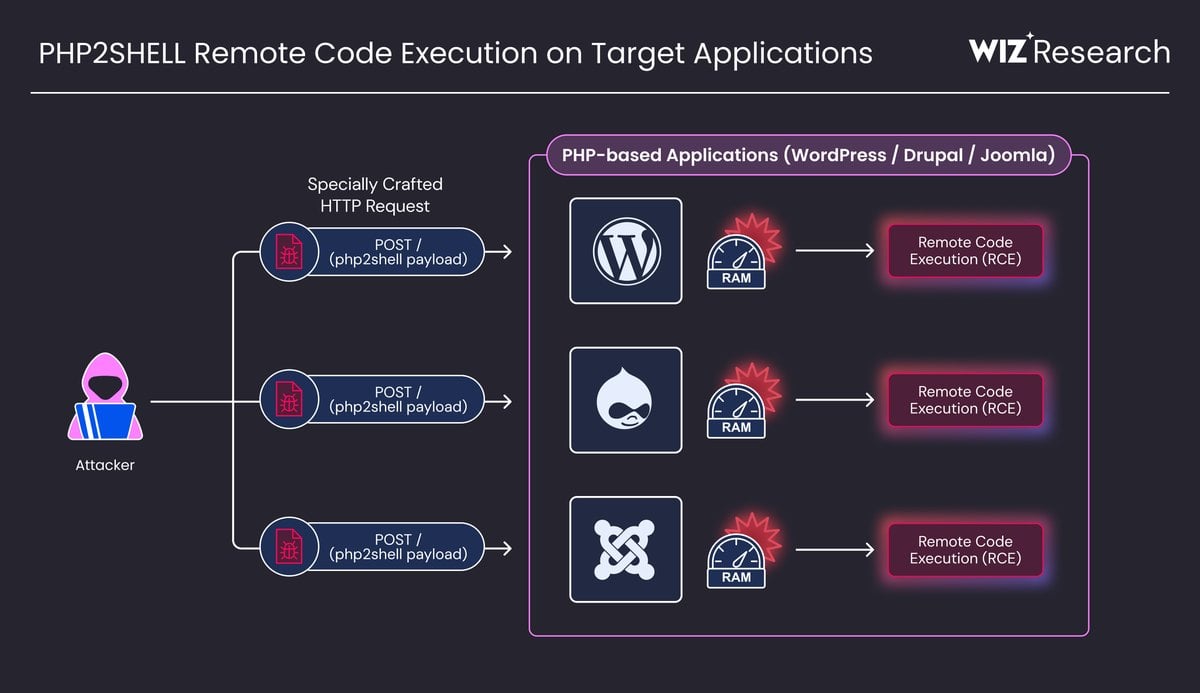 Esquema del ataque PHP2Shell: una petición HTTP manipulada contra webs con WordPress, Drupal o Joomla termina en ejecución remota de código. (Imagen: Wiz Research)
Cuatro meses de trabajo discreto
La historia empezó el 30 de julio, cuando OpenAI invitó a Calif a su programa Patch the Planet. Ese programa da acceso a sus modelos a quienes buscan fallos en software de código abierto. Según la cronología de Calif, su investigador Ryan Austin encontró el 1 de agosto varios caminos de ataque.
El 11 de agosto, Calif avisó a PHP del primer fallo. Tres días después envió un ataque de demostración, y PHP confirmó el 15 de agosto que funcionaba. El segundo informe llegó el 21 de agosto.
Calif asegura que tomó el control sin autenticación de WordPress 7.1.2, Drupal 11.4.3 y Joomla 6.1.4. La lista incluye también MediaWiki, Magento, phpMyAdmin y Nextcloud.
Demostración de Calif del ataque PHP2Shell contra PHP-FPM en phpMyAdmin y WordPress. Vídeo: Calif
Por su parte, Wiz llegó a los mismos fallos de forma independiente. De acuerdo con la cronología de Wiz Research, encontró el primer error el 19 de agosto. Lo comunicó a PHP el 24 de agosto, y el parche salió dos meses después.
GPT-5.6 Sol y Gemini 4 Argon
OpenAI explica en su comunicado sobre Patch the Planet que Calif identificó un fallo crítico con GPT-5.6 Sol. La compañía lo define como «uno de los problemas de seguridad de mayor impacto de los últimos tiempos».
Wiz trabajó con su herramienta Wiz Atlas, con Gemini 4 Argon y con GPT-5.6 Sol. Destaca sobre todo el papel del modelo de Google para encontrar el fallo y validar el parche. Según la empresa, con estos modelos «un solo investigador completó en una semana» el trabajo de meses de un gran equipo.
Raluca Ada Popa, responsable de seguridad de Gemini en Google DeepMind, defiende en el blog de Wiz que la IA es decisiva para la ciberdefensa. Wiz compara PHP2Shell con Heartbleed, de 2014, y con Log4Shell, de 2021.
Desde Calif, en cambio, matizan el papel de las máquinas. Austin cuenta que no usó modelos especiales ni herramientas fuera del alcance de cualquiera. Para él, la clave fue conocer bien la historia de fallos de PHP.
Un aviso olvidado desde 2020
Los antecedentes del problema se remontan a hace más de dos décadas. En 2004, Stefan Esser descubrió el primer fallo remoto de PHP ligado al límite de memoria. En 2020, un usuario abrió el aviso 78876 porque ciertas variables largas agotaban la memoria.
En 2024, una auditoría de OSTIF y Quarkslab volvió a ver ese comportamiento. Nadie demostró que se pudiera explotar y el error siguió sin corregir, según Calif. La IA ayudó a convertir esa debilidad en ataques reales, algo que Wiz sitúa «en el límite» de lo que logran los humanos.
Los modelos de OpenAI ya habían protagonizado otros episodios de seguridad. Uno fue el de un modelo que atacó a otra empresa de IA desde su entorno de pruebas. Otro, el de los agentes que hicieron trampas para aprobar evaluaciones.
1.000 millones para los defensores
Antes del parche, OpenAI coordinó durante dos meses a mantenedores, investigadores y empresas como Wiz y Cloudflare. También avisó a la agencia de ciberseguridad CISA y a otros organismos de Estados Unidos.
La compañía ha prometido 1.000 millones de dólares para subvencionar Daybreak, sus herramientas de seguridad, en organizaciones con pocos recursos. Además, comparte un comprobador de versiones de PHP para Codex. Y avisa de que espera que los hallazgos parecidos «aumenten considerablemente» en los próximos meses.
Google, que el año pasado acumuló siete zero-day en Chrome, juega esta vez en el lado de los defensores. Lo hace a través de Google Cloud y de Gemini.
PHP 8.1 y anteriores, sin parche
El proyecto PHP ya no publica actualizaciones para PHP 8.1 ni para versiones anteriores. Su equipo ha preparado correcciones mínimas para 7.4, 8.0 y 8.1. Aun así, quien use esas versiones depende de su distribución o de un proveedor con soporte.
Aun con el parche instalado, el caso no está cerrado. El 23 de octubre, PHP avisó de un tercer fallo relacionado, el CVE-2026-115560. Afecta también a las versiones ya parcheadas, aunque solo con una configuración poco habitual.
Hasta la próxima versión, PHP recomienda desactivar la opción session.upload_progress.enabled. También queda una duda abierta: OpenAI afirma que, «hasta donde sabemos», la IA encontró los fallos antes que los atacantes. No aporta pruebas que permitan comprobarlo.
Los detalles técnicos se han publicado en los avisos de seguridad de PHP del 21 de octubre de 2026, en el blog de Wiz Research y en la web de Calif.
Crédito de la imagen: Wiz Research.
Lo último en Techy
-

Escondidos más de una década en el lenguaje que mueve el 70% de las webs: investigadores con la IA de OpenAI y Google destapan PHP2Shell, dos fallos críticos
-
Hasta 175 millones de dólares para fabricar chips en casa: EEUU financia los semiconductores que controlan los imanes de la máquina de fusión nuclear de Helion
-
700 veces más fino que un pelo humano: el Perseverance halla un polvo de Marte que se pega a los trajes espaciales y podría llegar a la sangre
-
694 millones de dólares y más de Mach 5: EEUU pasa a fabricar en serie el misil hipersónico ARRW que se lanza desde el ala de un B-52
-
Nadie lo había hecho antes: Finlandia da la primera licencia del mundo para enterrar 6.500 toneladas de combustible nuclear gastado a 430 metros bajo tierra
Últimas noticias
-
El antecedente que pone los pelos de punta a Tebas: China también vetó a la NBA
-
Isa Pantoja viajaba en un tren con destino a Jerez de la Frontera una hora antes de la tragedia ferroviaria de Toledo: «Estoy bien»
-
Accidente de tren en Toledo, en directo | Últimas noticias del número de muertos, heridos, desaparecidos, las causas del choque y la comparecencia de Óscar Puente
-
Franklin D. Roosevelt, presidente de EEUU en plena Gran Depresión: «A lo único que debemos temer es al miedo»
-
Cuatro fallos de seguridad «inexplicables» como causa de la tragedia de Urda: «Es un disparate», según los ingenieros