La delgada línea entre la broma digital y el ciberataque
Cuando una broma digital llega más lejos de lo debido
Aiper Pilot X1 o por qué mantener la piscina en invierno nunca había sido tan sencillo
¿Qué debe tener el futuro iPhone plegable para ser un superventas?
- Nacho Grosso @grosso_nacho
- Cádiz (1973) Redactor y editor especializado en tecnología. Escribiendo profesionalmente desde 2017 para medios de difusión y blogs en español.
-
- Actualizado:
Muchas acciones digitales se justifican como simples travesuras sin mala intención. Cambiar una contraseña para generar confusión, acceder a la cuenta de un amigo para publicar algo gracioso o enviar un correo falso simulando ser del departamento de informática eran gestos que se interpretaban como inofensivos. Hoy, en un entorno hiperconectado y con sistemas permanentemente monitorizados, ese tipo de bromas pueden escalar con rapidez y convertirse en un problema serio de ciberseguridad.
Cuando una broma digital se convierte en un incidente real
Un ejemplo de esto ocurrió en abril de 2022, cuando varios estudiantes de un distrito escolar de Illinois lograron mostrar de forma sincronizada un mensaje en más de 500 pantallas y proyectores de distintos edificios académicos. Todo comenzaba con un supuesto “anuncio importante” y una cuenta atrás que terminaba reproduciendo Never Gonna Give You Up de Rick Astley. Lo que pretendía ser una despedida creativa acabó activando los protocolos de seguridad del distrito, movilizando a los equipos de IT, comunicación y dirección, y obligando a investigar un posible acceso no autorizado a sistemas críticos.
Aunque el episodio no tuvo consecuencias graves, dejó claro hasta qué punto una broma digital puede desencadenar una respuesta propia de un ciberataque. “Hay muchos casos en los que una broma entre amigos puede derivar en un incidente de seguridad, e incluso en un problema legal, porque afecta a cuentas, dispositivos o sistemas reales”, explica Hervé Lambert, Global Consumer Operations Manager de Panda Security.
Por qué las bromas online pueden parecer ataques reales
El principal problema es que estas acciones activan los mismos mecanismos que un ataque auténtico. Bloqueos de cuentas, análisis forense, cambios masivos de credenciales o la revisión exhaustiva de registros son respuestas habituales cuando se detecta un comportamiento anómalo. Desde el punto de vista técnico, no importa si la intención era hacer una broma, lo relevante es el impacto.
En España ya se vivió algo similar a comienzos de los años 2000 con la falsa alerta del supuesto virus sulfnbk.exe. Miles de usuarios recibieron correos instándoles a borrar manualmente un archivo legítimo del sistema. La inocentada provocó fallos reales en numerosos ordenadores y demostró que la ingeniería social puede ser tan efectiva como el propio malware.

Bromas que pueden salir muy caras
Lo que empieza como una gamberrada puede terminar en pérdida de acceso a servicios, exposición de información personal o incluso denuncias por acceso no autorizado o suplantación de identidad. En entornos profesionales, este tipo de incidentes puede traducirse en expedientes disciplinarios, despidos o la intervención de las autoridades, especialmente si se han visto comprometidos datos personales.
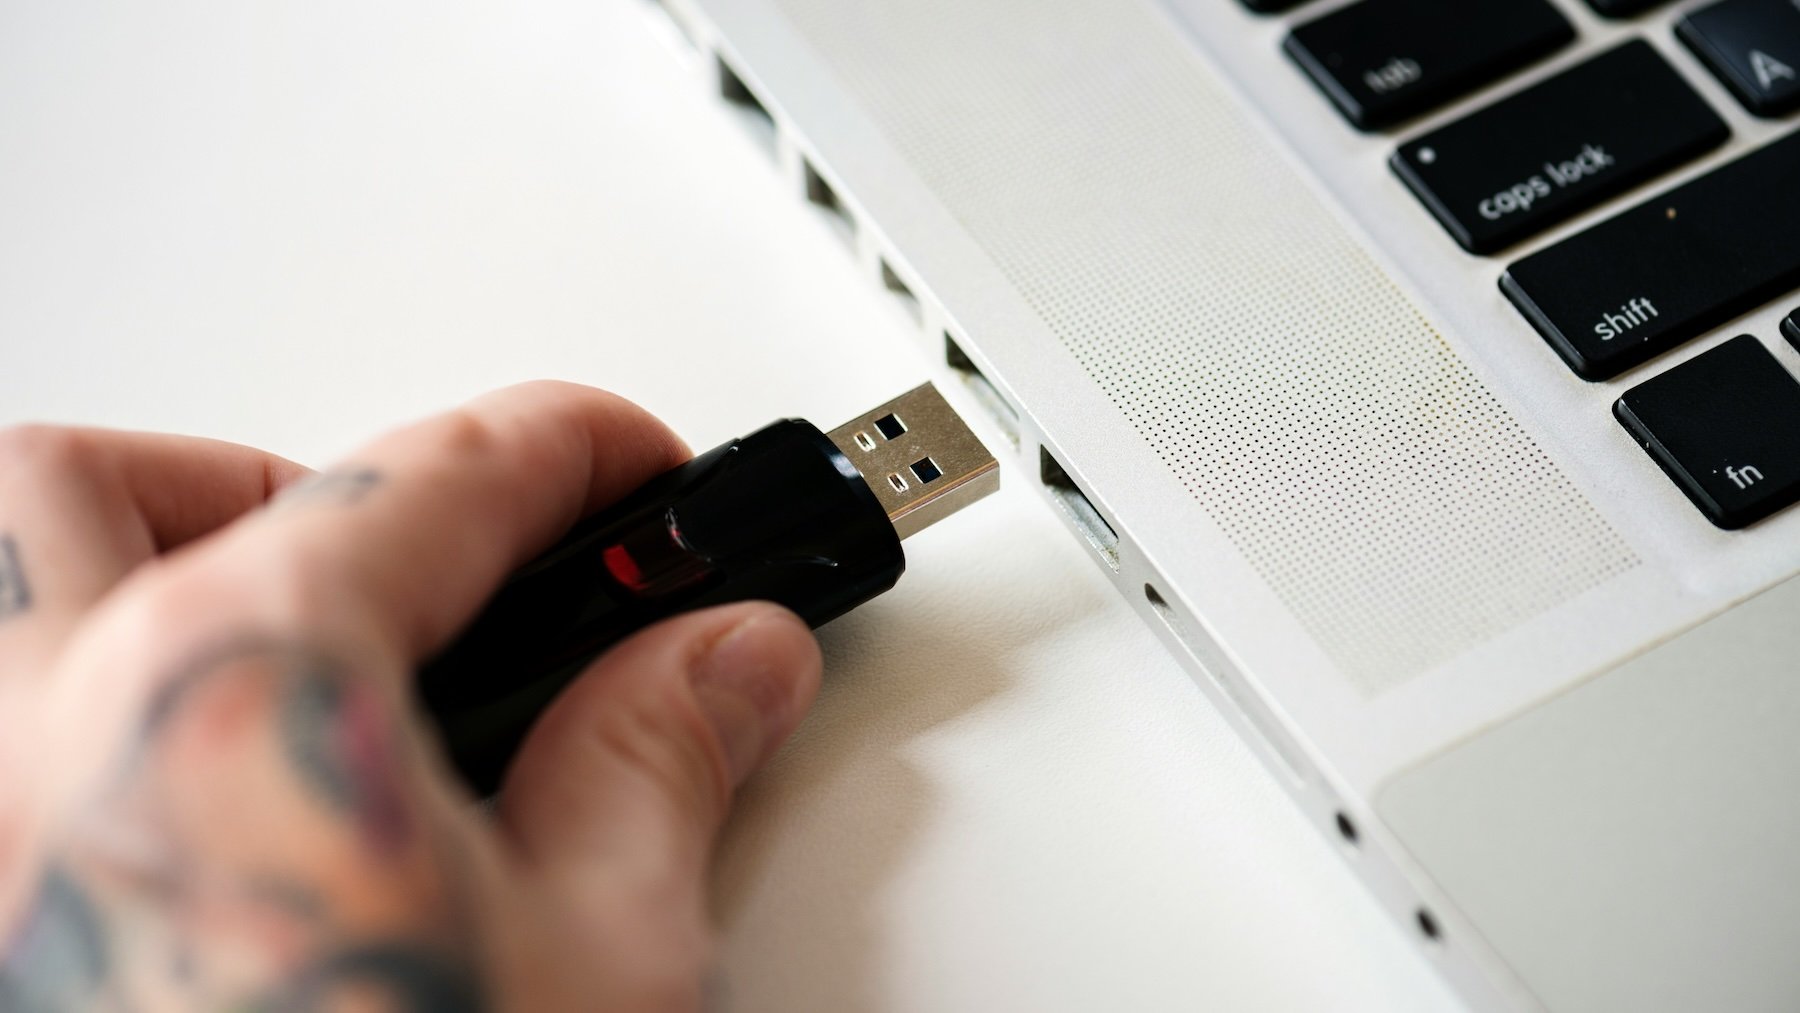
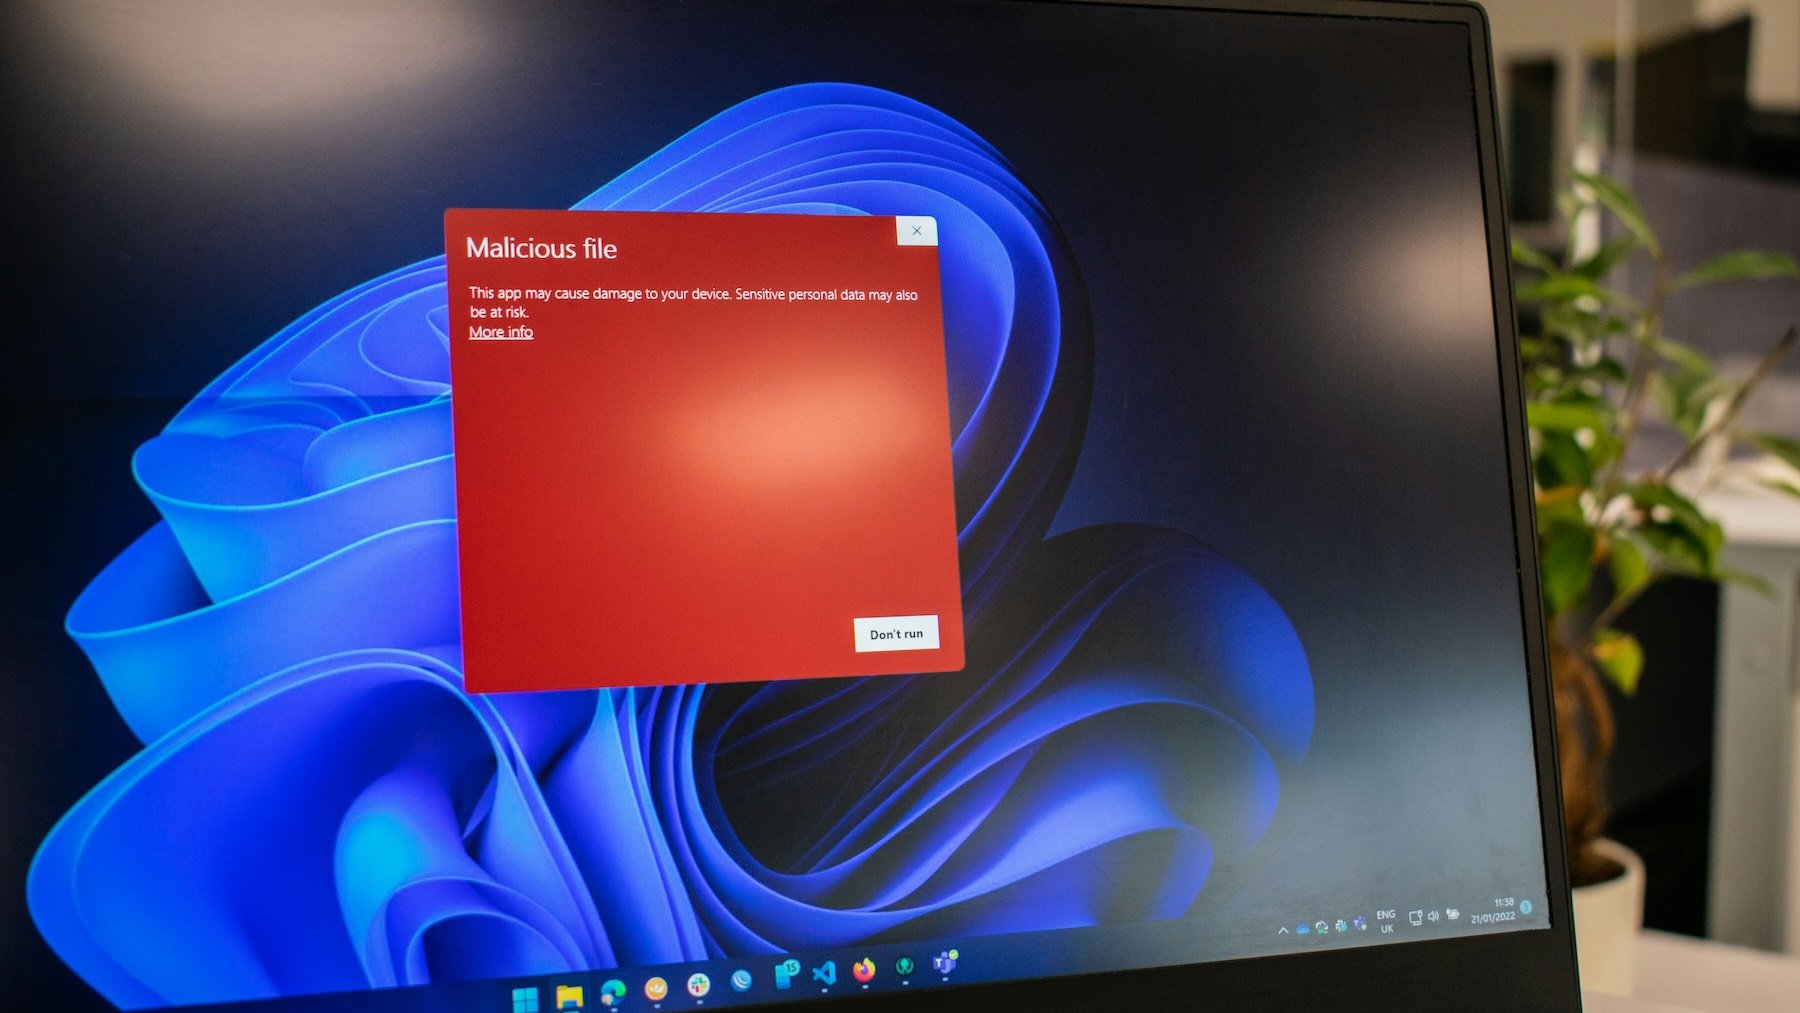
Desde el punto de vista técnico, estas bromas suelen implicar ejecución de código no verificado, manipulación de credenciales o uso indebido de dispositivos externos, lo que abre la puerta a infecciones por malware, escaladas de privilegios o movimientos laterales dentro de una red corporativa.
Ataques reales disfrazados de inocentadas
El riesgo de una broma digital no va solo en una dirección. Muchos ciberataques se camuflan deliberadamente como bromas para ganarse la confianza de la víctima. Programas que prometen gastar bromas, enlaces a supuestos vídeos virales o tests aparentemente inofensivos pueden ocultar robo de credenciales o descargas de software malicioso.
Hoy, además, la inteligencia artificial ha elevado el nivel del engaño. Suplantar identidades mediante imágenes, voz o mensajes realistas es cada vez más sencillo, lo que permite lanzar campañas de ingeniería social a gran escala con una apariencia completamente legítima.
Por eso, los expertos insisten en que no hay bromas cuando se trata de sistemas reales. Cualquier acceso indebido, enlace sospechoso o software no verificado debe tratarse como una posible brecha de seguridad. La prevención pasa por combinar tecnología, protocolos claros y, sobre todo, formación y criterio por parte de los usuarios, que siguen siendo la primera línea de defensa.
Temas:
- Ciberseguridad
Lo último en Tecnología
-
Razer Viper V4 Pro, un ratón ligerísimo y hecho a medida no solo para jugar
-
MSI Prestige 13 AI+ Evo A2VM, un portátil de 990 gramos pensado para trabajar con autonomía
-
La Fiesta de Ofertas Prime llega el martes y no todos sus descuentos son lo que parecen
-
El JBL Pulse 6 quiere animar la fiesta y, cuando termina, hacer de lámpara de mesilla
-
Los agentes de IA de OpenAI hicieron trampas para aprobar sus pruebas y ahora más de cien organizaciones lo saben
Últimas noticias
-
El ‘team Nadal’ se impone al ‘team Murray’ en un día memorable para Rafa
-
‘Mujeres Caballas’, el movimiento ciudadano que llevará a Madrid la protesta de Ceuta: «Nos han roto la vida»
-
Un grupo de izquierda acampa en la Plaza del Ayuntamiento de Valencia tras la manifestación que dejó a nueve policías heridos
-
España – República Checa, en directo hoy | A qué hora es y dónde ver por TV online el partido de la Liga de las Naciones
-
El Cid Campeador dejó esta reflexión sobre el honor y la lealtad: «¡Dios, qué buen vasallo, si oviesse buen señor!»