Hasta 20.000 dólares por un solo error: Google cuadruplica las recompensas por fallos de Chrome y ya ha entregado los cuatro bonos de cadena completa
Los cambios del 13 de octubre añaden 2.000 dólares fijos por fallos de gravedad media con arreglo, hasta 20.000 por fugas del sandbox y un bono de 2.000 para fuzzers nuevos.
Escondidos más de una década en el lenguaje que mueve el 70% de las webs: investigadores con la IA de OpenAI y Google destapan PHP2Shell, dos fallos críticos
Microsoft destapa cómo usan la IA los hackers de Corea del Norte: más de 100 cebos en PDF, docenas de ellos creados en minutos, y tres empresas pantalla en cinco días
Google cambió el 13 de octubre de 2026 las recompensas por fallos de Chrome. Es el programa con el que paga a investigadores externos que encuentran agujeros de seguridad en su navegador.
El pago base por un error de memoria sube a 2.000 dólares, cuatro veces más que antes. Los fallos más graves llegan a 20.000.
El anuncio salió en el blog de Google Bug Hunters, la web de sus programas de recompensas por vulnerabilidades (VRP). Los cambios entran en vigor de inmediato. Según la nota, Google quiere «recompensar más tipos de investigación de seguridad profunda» y reconocer arreglos de alto valor en más niveles de gravedad.
El pago base se cuadruplica
Un error de corrupción de memoria aparece cuando un programa lee o escribe donde no debe. Es la vía habitual para que un atacante tome el control de un equipo. Google fija para estos fallos un pago base de 2.000 dólares.
En los procesos del navegador, de red y de la tarjeta gráfica, los pagos van desde 4.000 dólares por lecturas indebidas y cierres forzados. Una escritura controlada demostrada desde una web se paga hasta con 20.000 dólares.
El proceso de renderizado dibuja cada página y corre aislado del resto del sistema. Allí las escrituras suben hasta 8.000 dólares. Lo mismo vale para los fallos «use-after-free», en los que el programa reutiliza memoria que ya había liberado.
Los problemas del entorno aislado de V8, el motor de JavaScript de Chrome, se pagan con una tarifa fija de 5.000 dólares.
2.000 dólares por los fallos medios
La segunda novedad afecta a lo que no es memoria. Google pagará una tarifa fija de 2.000 dólares por cada fallo de gravedad media (S2). La condición es que el informe incluya un arreglo o lleve directamente a él.
Chrome encierra cada pestaña en un «sandbox», un entorno aislado para que un fallo no salte al resto del ordenador. Las fugas de ese entorno que no dependan de un error de memoria tendrán premios de hasta 20.000 dólares.
La empresa recupera además un bono de 2.000 dólares para quien aporte «fuzzers» nuevos. Son programas que bombardean el navegador con datos aleatorios hasta que algo se rompe.
Las reglas oficiales precisan que el bono se suma al valor de cada fallo de memoria que encuentre el fuzzer.
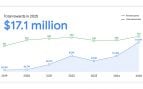
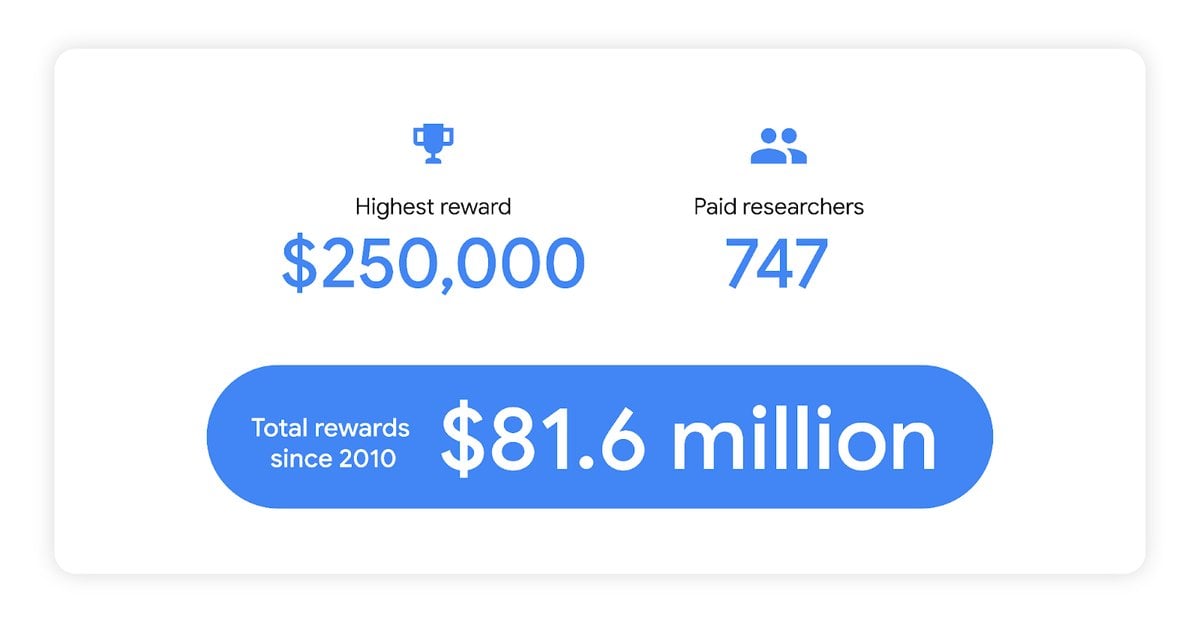 Premio máximo de 250.000 dólares, 747 investigadores pagados y 81,6 millones de dólares en recompensas desde 2010. (Imagen: Google)
Habrá también premios de fin de año, con categorías como «más hallazgos», «mejor informe» o «mejor fallo». Los informes pendientes que se enviaron después del 30 de abril de 2026 se pagarán ya con las cuantías nuevas.
Los bonos de cadena completa, agotados
El cambio de octubre corrige en parte el de primavera. El 30 de abril, en otra entrada del mismo blog, Google anunció rebajas en algunas cuantías de Android y Chrome.
También retiró los bonos especiales por ejecución de código en el proceso de renderizado. Su argumento era claro: «hoy, la IA ha convertido la demostración de estas técnicas en algo casi rutinario».
La compañía admitió entonces que los ajustes «pueden reducir el pago por un solo informe de fallo». Aun así, defendió que el total pagado en 2026 iba a crecer. El techo de Android siguió en 1,5 millones por un ataque completo sin clics al chip Titan M2 del Pixel.
En Chrome, el bono por una cadena completa de ataque era de 250.000 dólares si funcionaba desde una web y de 200.000 si exigía activar MojoJS. Las reglas de abril limitaron esos bonos a cuatro. Según la página oficial del programa, el 16 de octubre de 2026 Google ya los había entregado todos.
Un récord de 17,1 millones
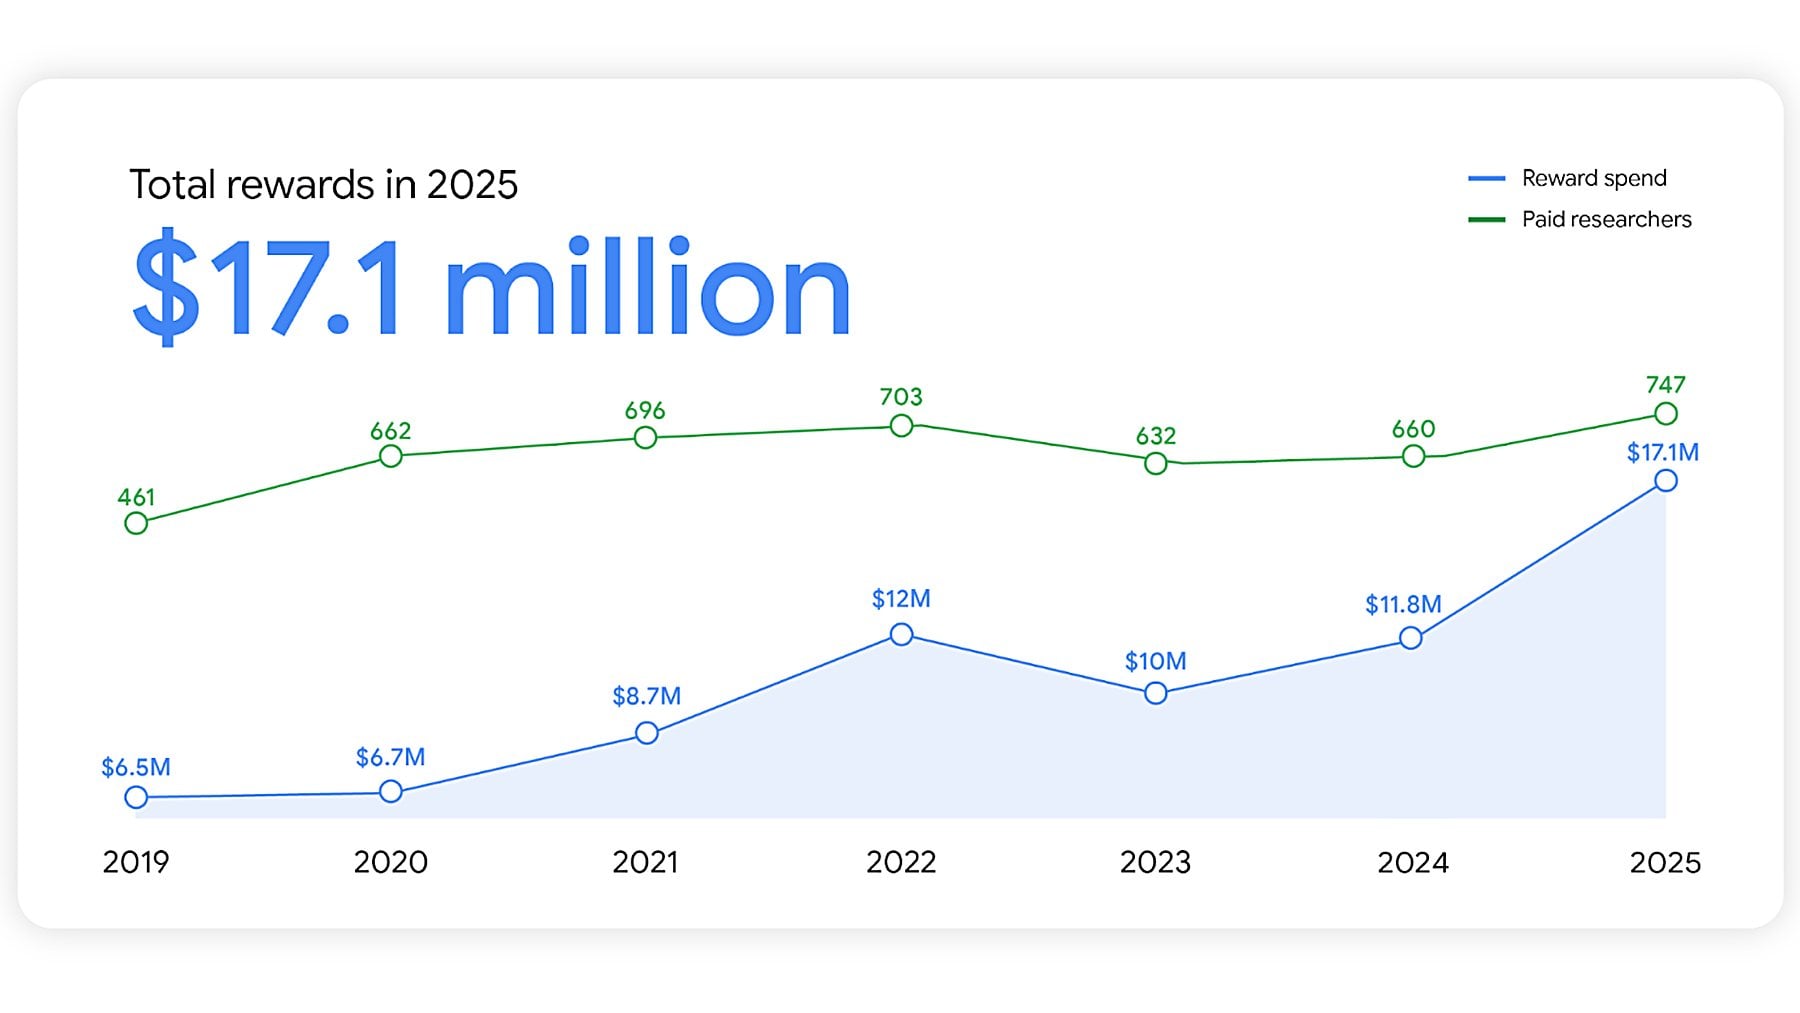
Los cambios llegan tras el año en que Google más pagó a los cazadores de fallos. Su balance de 2025, firmado por Dirk Göhmann y Tony Mendez el 31 de marzo, celebra los 15 años del programa. También habla de «un máximo histórico», con más de un 40 % de subida respecto a 2024.
En el gráfico que acompaña al informe se ve la curva entera. Google pagó 6,5 millones de dólares a 461 investigadores en 2019, 11,8 millones a 660 en 2024 y 17,1 millones a 747 en 2025. El premio más alto fue de 250.000 dólares, y desde 2010 acumula 81,6 millones.
Detrás del giro de este año está la inteligencia artificial. Google ya la usa en casa con herramientas como Big Sleep, CodeMender u OSS-Fuzz, junto a equipos humanos como Project Zero.
Fuera de Google pasa lo mismo. Casos como PHP2Shell, dos fallos críticos en PHP destapados con IA, han sacado a la luz vulnerabilidades escondidas durante más de una década.
Málaga forma a nuevos cazadores
Desde finales de 2023, Google tiene en el Paseo de la Farola su centro de ciberseguridad GSEC Málaga. Es uno de sus tres centros europeos, junto a Múnich y Dublín.
El origen es local. Todo arranca con VirusTotal, que Bernardo Quintero fundó en la ciudad en 2004 y que Google compró en 2012.
Ese centro organiza init.g(malaga), un taller para estudiantes en el que se enseña, entre otras cosas, cómo funcionan los programas de recompensas. Según la entrada que Google publicó el 29 de octubre, la edición de 2025 juntó a más de 95 alumnos de toda España. La compañía cierra el texto con una idea: «cada nuevo defensor hace más fuerte el ecosistema».
Mientras tanto, los atacantes no esperan a que nadie cobre por avisar. Microsoft contó hace poco cómo los hackers de Corea del Norte usan la IA para fabricar cebos en PDF. Un fallo que ya usaban los atacantes llevó a Microsoft a pedir que se deje atrás Windows 11 24H2.
El gasto de 2026, sin publicar
Google no ha dicho cuánto lleva pagado este año. Tampoco cuántos informes ha evaluado con las reglas de abril, así que aún no se puede comprobar si el total crecerá. Ese dato llegará con el balance anual.
La empresa no ha fijado la cuantía de los premios de fin de año ni la fecha de nuevos bonos por cadena completa. Las condiciones para presentar fuzzers están en las preguntas frecuentes del programa.
El anuncio se ha publicado en el blog de Google Bug Hunters el 13 de octubre de 2026.
Crédito de la imagen: Google.
Lo último en Techy
-

Hasta 20.000 dólares por un solo error: Google cuadruplica las recompensas por fallos de Chrome y ya ha entregado los cuatro bonos de cadena completa
-
Group14 elige Sagunto para fabricar el material de sus baterías de silicio: 150 millones de euros, 10 GWh y la promesa de cargar en menos de 10 minutos
-
Adiós a LibreOffice 26.2: la alternativa gratuita a Office se queda sin parches el 30 de noviembre y toca pasar a la 26.8.2, que corrige unos 35 fallos
-
Las ventas de Xbox y PlayStation se enfrían antes de GTA VI: Microsoft ingresa un 14 % menos por consolas y Sony coloca 1,6 millones de PS5
-
La NASA busca una empresa que rescate el telescopio Hubble: sin motor, caerá entre 2033 y 2034 y habría que hacer la misión como tarde en 2032
Últimas noticias
-
Accidente de tren en Toledo, en directo: última hora de las víctimas, las ayudas y la investigación del accidente de Urda
-
Con el cambio al horario de invierno tienes menos tiempo para recoger setas: en Castilla y León está prohibido desde que se pone el sol
-
El beso de Roca Rey a una reportera antes de torear en Peru del que todo el mundo habla
-
A sus 23 años Julia Cejudo es la notaria más joven de España: «Yo me fiaría de alguien como yo»
-
Jorge Rey sobre lo que dictan las Cabañuelas de noviembre: «Para el 15 llega una DANA a España con la formación de tormentas en Murcia, Valencia y Andalucía»