Apple sufre el mayor ataque de malware de su historia en la Apple Store
Aunque habitualmente se dan como las más seguras, las apps para iPhone también pueden contener software malicioso, y este fin de semana, la compañía de Tim Cook se ha visto obligada a retirar varias decenas de apps infectadas por un «malware» llamado XcodeGhost, muy dañino y peligroso según los expertos, y que es capaz de leer y escribir contenidos del portapapeles, mostrar diálogos engañosos o abrir direcciones web. Según la compañía de seguridad digital Palo Alto Networks, este software malicioso se puede encontrar en 39 aplicaciones, de las que proporciona una lista completa en su página web (entre ellas la popular WeChat), y ha podido afectar a más de 500 millones de usuarios, principalmente en China y otras regiones de Asia donde WeChat es un programa muy popular.
En la lista de aplicaciones afectadas por XcodeGhost se encuentran otros nombres más o menos conocidos como WinZip, CamScanner o PDFReader, y lo más llamativo es que la infección no ha llegado a los teléfonos que usan el llamado “Jailbreak” o sistemas no oficiales, sino que ha entrado directamente a través de la tienda oficial de Apple, algo que nunca se pensó podría suceder, ya que Apple revisa las aplicaciones usando herramientas de software y con personal especialista que las valida una a una.
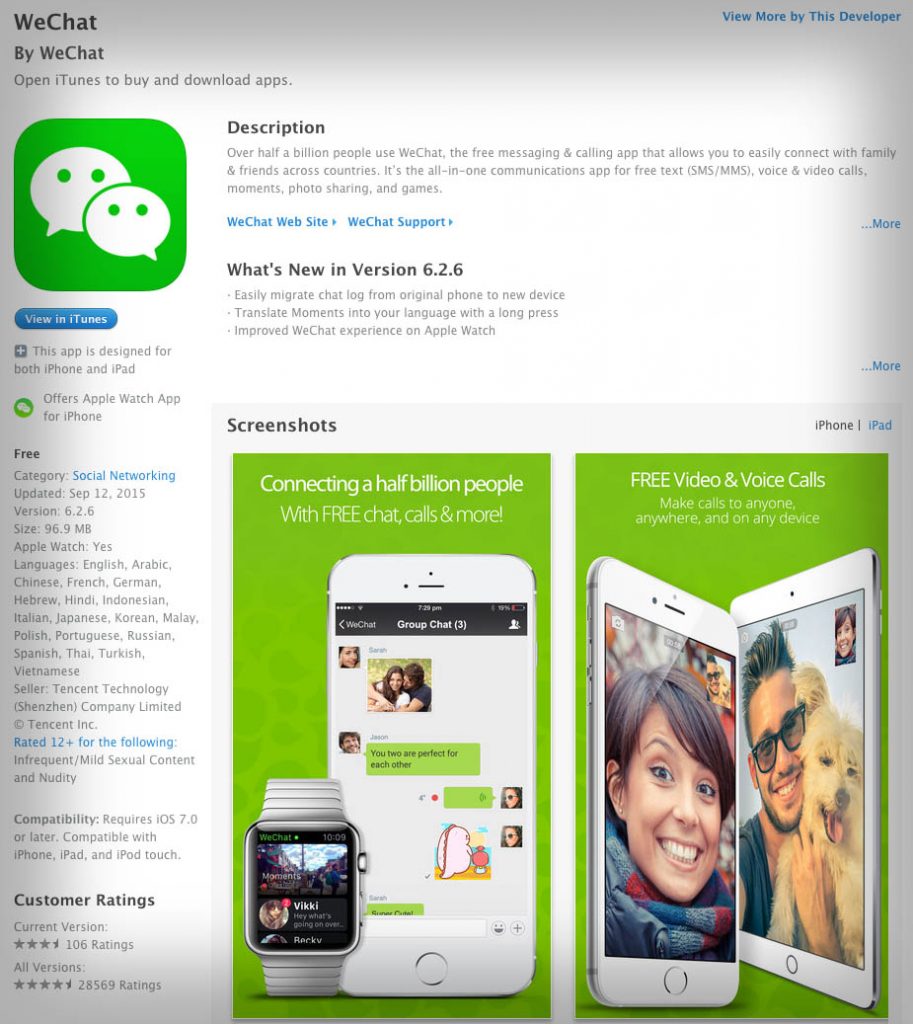

Al parecer, la fuente del ataque se encuentra en una versión no oficial de Xcode, las herramientas de Apple para crear apps que han utilizado algunos desarrolladores Chinos para crear sus programas para iPhone y que estaban infectadas. Y es que, aunque estas herramientas para crear apps de Apple son totalmente gratuitas (precisamente para evitar que los programadores usen herramientas no oficiales), las dificultades para descargarlas en algunos lugares de China han hecho que estos programadores utilizasen las que encontraban de fuentes no oficiales y que se ha visto tenían la intención de introducir malware en las aplicaciones. A pesar del peligro que supone usar herramientas no oficiales, algo que resulta inexcusable para desarrolladores de programas como WeChat, la razón esgrimida para hacerlo era sencillamente que la velocidad de descarga era mucho mayor al hacer de un servidor de su propio territorio.
De momento no se conoce bien el alcance de la infección o las consecuencias que puede tener, pero lo que pone de manifiesto es que ni siquiera los dispositivos que se consideran más seguros como los iPhone son invulnerables y, lo que es peor, incluso tomando cuidadosas medidas de seguridad los ciberdelincuentes son capaces de encontrar grietas por donde atacar.
Lo último en Tecnología
-
Los astronautas de Artemis II vieron destellos en la Luna y la NASA ya ha abierto su archivo al público
-
Cómo elegir un robot aspirador sin pagar por funciones que no vas a usar
-
El cambio de hora de octubre pillará a algunos dispositivos desprevenidos y tendrás que ajustarlos tú
-
El HomePod mini 2 y el nuevo Apple TV 4K llegan a España, pero el HomeView se queda fuera
-
La IA industrial de IFS deja preguntar a la fábrica qué pasa y encargar a trabajadores digitales que actúen
Últimas noticias
-
Los expertos en pasteleria coinciden: «Para que los huesos de santo no se rompan, el mejor truco orear el mazapán antes de enrollarlo y secar los canutillos a un máximo de 70 grados»
-
Ocho de cada diez hogares que compran un coche enchufable ya lo utilizan como vehículo principal
-
OVER CLUB presenta su ambiciosa temporada de otoño en Palma con una programación de primer nivel internacional
-
Los independentistas de Baleares descartan ceder el candidato del 29-N a Podemos y alejan un posible pacto
-
Iván, ex yerno de Paz Padilla, desvela que vio a Anna Ferrer antes de casarse: «Estaba preciosa»