Si has recibido un e-mail del Ministerio de Sanidad sobre el coronavirus, ¡no lo abras!
En realidad es un malware
Patti Smith, cantante de rock (79 años), premio Princesa de Asturias de las Artes 2026: "A la gente le resulta difícil comprender que un cantante de rock también puede escribir poesía"
Los cocineros españoles no tienen dudas: «Para pelar castañas sin dejarte las uñas, hazles un corte en cruz, remójalas con sal en agua caliente y déjalas sudar en un paño»
Se recomienda a todos los hogares españoles que guarden bolsas de agua en el congelador durante el mes de octubre
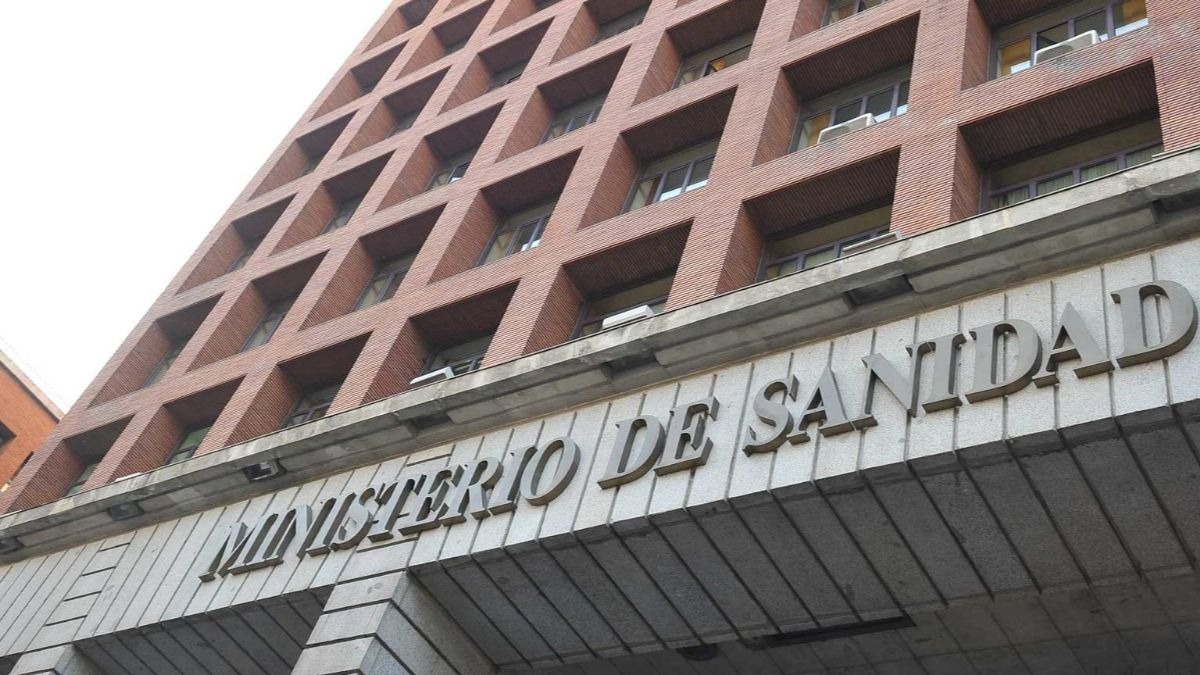
Por desgracia, desde que comenzó la crisis del Covid-19 el número de ataques cibernéticos contra empresas y particulares se ha disparado. Hace poco alertamos de una campaña de phising en la que los hackers se hacían pasar por la Dirección General de Tráfico para alertar a sus víctimas de una multa impagada para robarles el número de la tarjeta de crédito. Pues bien, ahora un grupo de ciberdelincuentes están suplantando al Ministerio de Sanidad, tal y como ha comunicado INCIBE. ¿Su objetivo? Infectar los ordenadores o los dispositivos móviles.
Así funciona la campaña que suplanta al Ministerio de Sanidad
Según explica el Instituto Nacional de Ciberseguridad, esta campaña envía de manera masiva un e-mail a los usuarios con el asunto «Urgente – Información CORONAVIRUS». Podría parecer un comunicado del Ministerio de Sanidad sobre las nuevas medidas y restricciones en relación a la pandemia del coronavirus.
Como suele ser habitual en este tipo de correos fraudulentos, incluye un enlace para descargar un fichero. Supuestamente, es una circular del Ministerio de Sanidad acerca de las nuevas restricciones impuestas a los ciudadanos.
El fichero de la descarga tiene el nombre de «rnh_Fichero_ES.zip», aunque desde INCIBE señalan que los hackers podrían utilizar diferentes denominaciones para despistar a los usuarios. Independientemente del nombre, si recibimos un e-mail de este tipo, en ningún caso debemos descargar el fichero adjuntos.
El mensaje dice lo siguiente: «Estimados, Les adjuntamos una circular donde les informamos de los protocolos que estamos siguiendo ante la actual situacion de coronavirus.Rogamos la lean detenidamente, y si tienen cualquier duda nos llamen en nuestro nuevo horario: 08:00h a 15:00h». Lo primero que debería llamar nuestra atención son las faltas de ortografía. Además, si nos fijamos en el e-mail, la maquetación se ve desordenada.
🔴 #OSIaviso | Una nueva campaña maliciosa que suplanta a @sanidadgob insta a los usuarios a descargar un #malware en sus dispositivos.
🚨Más info: https://t.co/oY3fsQ0EVF
¿Tienes dudas? Llámanos al 017☎️, tu ayuda en #ciberseguridad de @INCIBE. pic.twitter.com/48EsYpFeY7
— OSI Seguridad (@osiseguridad) October 26, 2020
¿Ocurre algo si has recibido este correo electrónico y lo has abierto? No. Lo único importante es que no hayas descargado el fichero. Ahora bien, si lo has hecho, lo mejor es que hagas un escaneo de tu ordenador o de tu teléfono móvil en busca de malware.
¿Cómo evitar caer en este tipo de trampas?
Tal y como hemos señalado, estas campañas fraudulentas son cada vez más frecuentes, así que es importante estar muy atentos a cualquier e-mail sospechoso. Por lo general, los hackers utilizan nombres y adoptan la imagen de empresas reales. Todo está minuciosamente cuidado, aunque siempre hay algún detalle que puede hacer sospechar: faltas de ortografías, dirección de correo electrónico muy extraña…
Ninguna empresa ni entidad nos va a pedir nunca que enviamos nuestras claves o datos personales vía correo electrónico. Además, en ningún caso debemos acceder a la web pulsando en el link incluido en el e-mail.
Y, por último, debemos asegurarnos de mantener nuestro ordenador bien protegido, con un antivirus de calidad y el sistema operativo siempre actualizado.
Temas:
- Ministerio Sanidad
Lo último en Curiosidades
-

Patti Smith, cantante de rock (79 años), premio Princesa de Asturias de las Artes 2026: «A la gente le resulta difícil comprender que un cantante de rock también puede escribir poesía»
-
Los cocineros españoles no tienen dudas: «Para pelar castañas sin dejarte las uñas, hazles un corte en cruz, remójalas con sal en agua caliente y déjalas sudar en un paño»
-
Se recomienda a todos los hogares españoles que guarden bolsas de agua en el congelador durante el mes de octubre
-
Los expertos en limpieza lo avalan: para eliminar el sarro amarillo de la taza del inodoro sólo necesitas una taza de vinagre blanco y bicarbonato de sodio
-
La madera que conserva las brasas durante más tiempo: esta leña proporciona un 10 % más de calor
Últimas noticias
-
Davidovich y Jódar se volverían a enfrentar con las ATP Finals en juego si no lo evita el verdugo de Alcaraz
-
Mueren cuatro pilotos al chocar en pleno vuelo dos aviones militares en Filipinas
-
Tim Burton prepara su siguiente película junto a un Nobel de Literatura: estará ambientada en el Japón de la posguerra
-
Patti Smith, cantante de rock (79 años), premio Princesa de Asturias de las Artes 2026: «A la gente le resulta difícil comprender que un cantante de rock también puede escribir poesía»
-
Un incendio arrasa el «Nido del Águila» el antiguo refugio de Hitler