Abordajes con 3 días de diferencia: la Guardia Costera y el FBI suben con equipos cibernéticos a dos buques hackeados rumbo a EEUU en el golfo de México
La Guardia Costera atribuye la intrusión a «actores cibernéticos extranjeros» sin identificarlos, y la declaración conjunta dice que no constan daños para las tripulaciones ni para el medio ambiente.
Unos hackers arrancan una cámara Flock y encuentran dentro la clave de cifrado: 1,6 millones de imágenes de 21 días
Si tienes Windows 11 24H2 Home o Pro, ya no recibirás más actualizaciones: Microsoft pide cambiar de versión tras tapar un fallo que ya usan los atacantes

Dos buques hackeados que navegaban por el golfo de México rumbo a un puerto de Estados Unidos recibieron en agosto de 2026 la visita de equipos mixtos de la Guardia Costera y del FBI. El primer abordaje fue el 21 de agosto y el segundo, el 24, tres días después, según una declaración conjunta que las dos agencias hicieron pública el 16 de septiembre.
La declaración explica que las inspecciones buscaban garantizar la integridad de los sistemas operacionales y de tecnologías de la información de los barcos, porque había indicios de que las redes de ambos habían sido comprometidas. La versión que la Guardia Costera envió por su cuenta atribuye la intrusión a «actores cibernéticos extranjeros», sin decir quiénes son.
Lo que dice la declaración conjunta
El texto no identifica los barcos, ni su carga, ni el puerto al que se dirigían. Sí detalla cómo quedaron tras las inspecciones: por ahora no hay informes de interrupciones operativas, inestabilidad del buque, peligro físico para las tripulaciones ni impactos ambientales.
Según la declaración, la Guardia Costera gestiona las comunicaciones con los operadores portuarios, los propietarios de los buques y los actores marítimos locales para que las operaciones en los puertos sigan de forma segura y sin interrupciones. Las agencias también destacan que el capitán, la tripulación y el personal de la empresa en tierra fueron socios fundamentales para mitigar las amenazas.
Quién subió a bordo
El equipo del 21 de agosto lo formaban agentes de la Guardia Costera, miembros de un Equipo de Protección Cibernética de ese cuerpo, un inspector de buques y operadores del Equipo de Acción Cibernética del FBI. Según la declaración conjunta, subieron «para realizar una inspección e investigación integral de ciberseguridad». El 24 de agosto actuó un equipo de composición similar.
Los Equipos de Protección Cibernética dependen del Mando Cibernético de la Guardia Costera y se dedican a evaluar redes, buscar amenazas y responder a incidentes en el sistema de transporte marítimo de Estados Unidos.
El Equipo de Acción Cibernética del FBI es un grupo de respuesta rápida que la División Cibernética creó en 2006 para intrusiones informáticas graves. Según la propia agencia, puede plantarse en casi cualquier lugar del mundo en 48 horas. En un reportaje que el FBI publicó en 2015, el agente especial Chris Lamb, miembro del equipo, explicaba que su trabajo es entender muy rápido qué hizo el atacante y por qué, porque «el rastro se puede enfriar muy deprisa».
Lo que muestra el vídeo oficial
El mismo 16 de septiembre, la Guardia Costera colgó un vídeo de 49 segundos grabado el 24 de agosto. Según su ficha, muestra a miembros de la Guardia Costera asignados al guardacostas Donald Horsley pasando a un buque tanque y realizando operaciones a bordo. El Donald Horsley es un patrullero rápido de 47 metros con base en Galveston (Texas).
En las imágenes se ven chalecos con las siglas del FBI y de la U.S. Coast Guard, una escala de cuerda pegada al casco, un grupo en cubierta, portátiles abiertos y un armario lleno de cables de red.
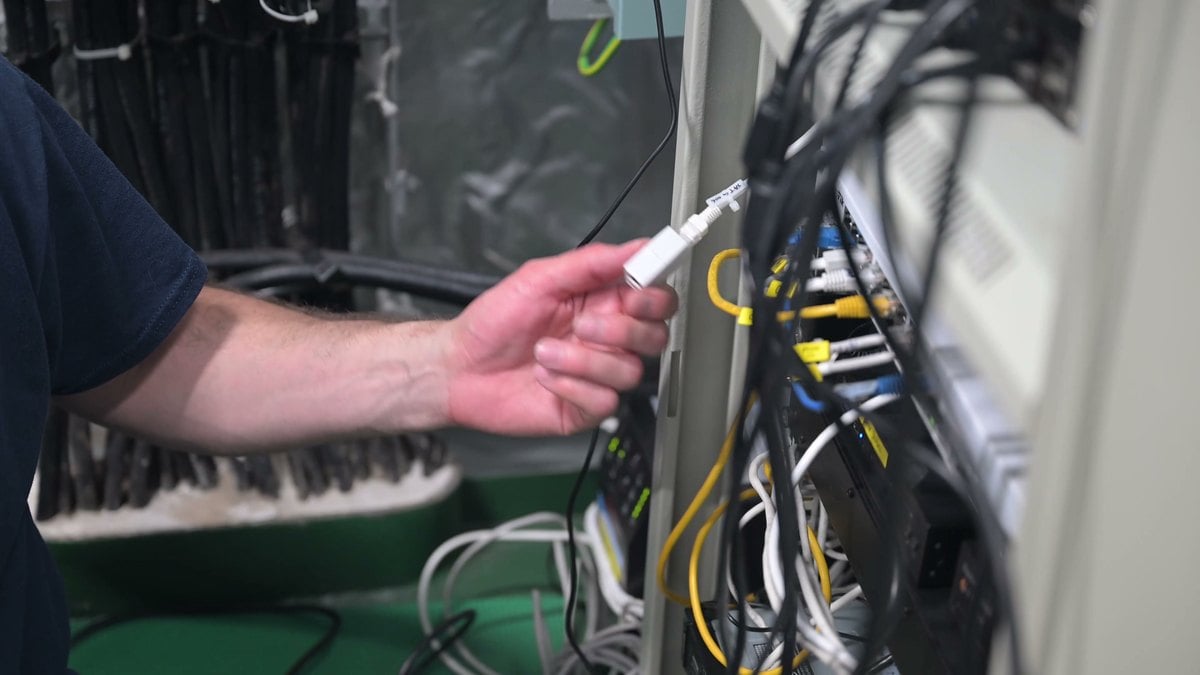

La ficha no habla de ciberseguridad ni nombra al FBI, pero la fecha y el lugar coinciden con el segundo abordaje.
Las normas que ya vigilan los barcos
En febrero de 2024, la Orden Ejecutiva 14116 amplió los poderes de los capitanes de puerto frente a incidentes digitales, al considerar que la seguridad del país estaba en peligro por «campañas cibernéticas maliciosas persistentes y cada vez más sofisticadas».
Después llegó una norma específica. Según la nota de la Guardia Costera sobre su calendario, desde el 16 de julio de 2025 los buques con bandera estadounidense y ciertas instalaciones portuarias tienen que comunicar los incidentes cibernéticos al Centro Nacional de Respuesta, y antes del 16 de julio de 2027 deberán nombrar un responsable de ciberseguridad y presentar un plan.
Los dos barcos abordados llevaban bandera extranjera, así que esa norma no se les aplica de forma directa. Para esos buques, la misma nota anuncia más control en las inspecciones de los puertos y avisa de que una mala ciberseguridad puede acabar en deficiencias que corregir, en la retención del barco o en la denegación de entrada.
Lo que habían encontrado antes sus equipos
En junio de 2026, el Mando Cibernético publicó su quinto informe anual de tendencias en el entorno marítimo, con datos de 2025. Ese año, por primera vez, sus equipos cibernéticos acompañaron a los equipos de abordaje en operaciones contra buques de la llamada flota oscura.
Las cifras del informe hablan de fallos muy básicos. En sus misiones, los equipos lograron entrar en los sistemas de un operador el 53 % de las veces con un simple ataque de phishing, que es un correo trampa para robar credenciales. También descifraron 4.605 contraseñas, 28 de ellas de cuentas privilegiadas o de servicio, y detectaron 273 vulnerabilidades explotables conocidas.
Una vulnerabilidad conocida es un fallo ya publicado, a veces tan simple como una clave de cifrado guardada dentro del propio aparato, y suele tener parche, como el fallo que Microsoft tapó este mes en Windows 11.
En la nota del informe, el contraalmirante Jason Tama, comandante del Mando Cibernético de la Guardia Costera, atribuía la capacidad de proteger puertos y vías navegables al trabajo conjunto de su personal con socios de los sectores público y privado.
Lo que todavía no se sabe
Las agencias no han dicho quién está detrás de la intrusión, qué sistemas de a bordo resultaron afectados ni cuánto tiempo estuvieron comprometidas las redes. Tampoco han publicado el nombre de los barcos ni de sus armadores.
Además, las dos versiones del texto oficial no encajan del todo. La que envió la Guardia Costera por su cuenta solo se refiere al abordaje del 21 de agosto, mientras que la declaración conjunta describe los dos.
Lo confirmado es que dos equipos mixtos subieron a dos buques extranjeros, revisaron sus redes y, según la declaración conjunta, no constan daños para las tripulaciones ni para el medio ambiente. El vídeo del 24 de agosto está publicado en DVIDS.
Crédito de la imagen: Guardia Costera de Estados Unidos (vídeo de Perry Shirzad).
Lo último en Techy
-
Tenía 14 años y araba un campo en Idaho: así se le ocurrió a Philo Farnsworth, el inventor de la televisión electrónica, enviar imágenes línea a línea
-
Abordajes con 3 días de diferencia: la Guardia Costera y el FBI suben con equipos cibernéticos a dos buques hackeados rumbo a EEUU en el golfo de México
-
Un mecánico revisa una Ford F-150 Lightning con más de 376.000 kilómetros y encuentra el fallo de la batería en un solo módulo: 317 milivoltios de desequilibrio
-
Más de 9.600 km de alcance y Mach 23: EEUU monta por primera vez en vertical el misil Sentinel que jubilará al Minuteman III
-
Sin un río permanente y desde 1968: la capital de Namibia bebe agua potable reciclada de sus aguas residuales y produce 21.000 m³ al día en 10 etapas
Últimas noticias
-
Feijóo sobre un pacto con Abascal para frenar a la izquierda en el Senado: «Si Vox está a la altura, el PP lo estará»
-
¿Por qué no juega hoy Rodri el partido de Champions contra el PSG?
-
Confirmado por el Estatuto de los Trabajadores: se permiten 6 horas libres y pagadas a la semana para buscar un nuevo empleo durante los 15 días de preaviso
-
Alejandro Davidovich (27 años): «Parezco un guiri, pero soy español puro y duro y no pienso cambiar»
-
Todo sobre Ferran Torres: su edad, pareja, en qué equipo juega y los goles que ha marcado con la selección española