Se hacían pasar por vigilantes para pedir un simple código: así estafaron más de 10.500 euros en móviles de alta gama
Siete estafas en Alicante, Elche, Murcia y Cartagena por más de 10.500 euros y unos 4.500 euros en efectos recuperados tras una entrega controlada.
Psicólogos españoles coinciden al 100%: analizaron a 516 jóvenes y pusieron a 50 de ellos a escuchar sonidos de WhatsApp e Instagram, descubriendo que quienes sufrían mayor malestar psicológico cometían más errores precisamente ante estas notificaciones
Ramón López de Mántaras, fundador del instituto de IA del CSIC: «No basta con frenar… La IA general es una horrible idea»
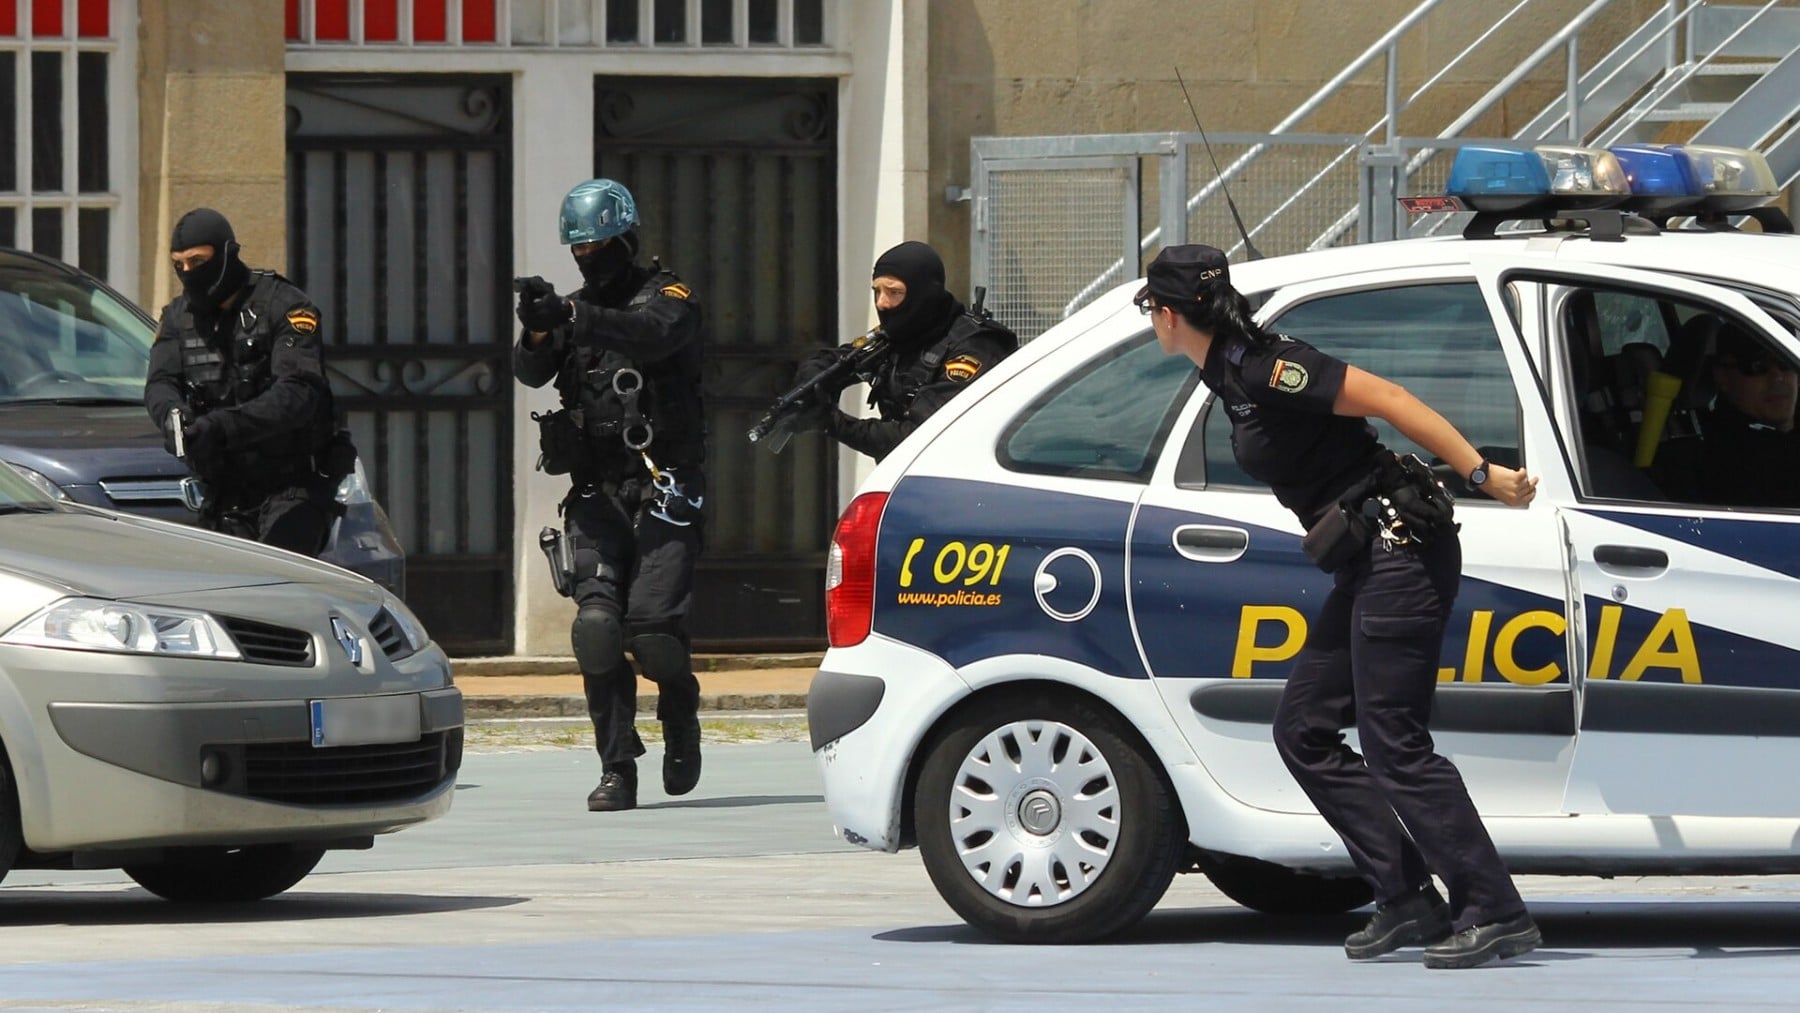
Suena el teléfono y alguien dice ser del departamento de seguridad de una tienda. Todo parece normal hasta que pide un código que acaba de llegar por SMS. Ese pequeño gesto era la llave que usaba un grupo de cuatro hombres de entre 21 y 33 años, detenidos por la Policía Nacional en Elche a finales de agosto de 2026.
Según la investigación policial, la banda compraba por internet móviles de alta gama con tarjetas bancarias ajenas y luego los revenía como artículos de segunda mano. Los agentes les atribuyen siete estafas en Alicante, Elche, Murcia y Cartagena por más de 10.500 euros. ¿Lo más llamativo? No les hizo falta ningún virus ni un ataque informático sofisticado, les bastaba con convencer a la gente.
Así funcionaba el engaño
La técnica tiene nombre y se llama ingeniería social. El Instituto Nacional de Ciberseguridad (INCIBE) la define como la manipulación de las personas para que hagan algo sin darse cuenta de que las están engañando. Vamos, que no atacan al sistema, sino a quien lo usa.
En este caso, los estafadores contactaban con las víctimas haciéndose pasar por personal de seguridad del establecimiento. Con esa excusa conseguían que les dictaran códigos de verificación o claves temporales, esos números de un solo uso que llegan al móvil para confirmar que quien compra es de verdad el titular.
Con ese código en la mano entraban en la cuenta de cliente de la plataforma de venta como si fueran el dueño. Después pedían teléfonos caros con datos que no eran los de los titulares y se los hacían enviar por paquetería. Es como darle la llave de casa a un desconocido porque dice venir de parte del seguro.
Una entrega vigilada de cerca
El hilo del que tiró la policía lo encontró el departamento de seguridad de unos grandes almacenes. Detectó la compra fraudulenta de un móvil y la relacionó con un segundo pedido hecho con otra tarjeta.
Los agentes organizaron entonces una entrega controlada, es decir, dejaron que el paquete siguiera su camino mientras vigilaban quién iba a recogerlo. Tres hombres acudieron al punto acordado y fueron arrestados allí mismo. En su coche aparecieron dos móviles precintados y otro paquete del mismo comercio.
El cuarto implicado cayó poco después, también en Elche. En total se han recuperado efectos valorados en unos 4.500 euros, que se intentarán devolver a sus dueños. Los cuatro pasaron a disposición de los juzgados de guardia de Elche.
El código que nunca hay que dar
¿Cómo se evita caer en algo así? La regla de oro es sencilla. Un código que llega por SMS es tan personal como el PIN de la tarjeta, y nadie de una tienda o de un banco tiene por qué pedirlo por teléfono.
El Banco de España lo deja claro en su portal del cliente bancario. Tu entidad nunca te pedirá contraseñas o claves completas, y tampoco necesita que le dictes ningún código para anular una operación sospechosa. Si te llega una clave temporal que no has pedido, desconfía.
Ante la duda, lo mejor es colgar y llamar tú al número oficial de la tienda o del banco. También ayuda revisar los movimientos de la tarjeta desde la app, sin esperar al extracto, y activar las notificaciones de cada cargo. Si algo no cuadra, toca bloquear la tarjeta y denunciar cuanto antes.
Para resolver dudas existe el teléfono 017, la línea gratuita y confidencial de ayuda en ciberseguridad, abierta todos los días de ocho de la mañana a once de la noche. Eso sí, es un servicio de consejo y no de denuncias, que se presentan ante la policía.
Un delito que no para de crecer
Lo de Elche no es un caso aislado. Según el Balance de Criminalidad del Ministerio del Interior, entre enero y junio de 2026 se registraron en España 245.936 infracciones de cibercriminalidad, el 20,2% de todos los delitos conocidos. Más o menos, uno de cada cinco.
Dentro de ese grupo, las estafas informáticas mandan con diferencia. Sumaron 214.621 casos, el 87,3% de toda la cibercriminalidad, con una subida del 1,6% respecto al mismo periodo de 2025. El resto de ciberdelitos, en cambio, bajó un 6%.
La lección tiene poco de tecnológica. Los timadores atacan cada vez menos a las máquinas y cada vez más a la confianza de las personas. Y un código de pocos números puede valer tanto como la tarjeta entera.
La nota de prensa oficial sobre las detenciones se ha publicado en la sala de prensa de la Policía Nacional.
Crédito de la imagen: Contando Estrelas from Vigo, España / Sp (Wikimedia Commons, CC BY-SA 2.0).
Lo último en Techy
-

Se hacían pasar por vigilantes para pedir un simple código: así estafaron más de 10.500 euros en móviles de alta gama
-
Con sólo 13 años y sin formación, un niño convirtió chatarra en una batería y su invento le llevó directo al MIT
-
Un golpe de viento volcó 3 helicópteros del Ejército en una base de los Marines: así intenta recuperarlos España
-
«Una respuesta bien escrita resulta convincente aunque sea falsa»: el test que comprueba en 45 minutos si sigues pensando cuando la IA ya te ha dado la respuesta
-
Reino Unido cambiará sus 4 cazas Eurofighter de las Malvinas por otros más modernos y no descarta enviar el F-35B
Últimas noticias
-
Cielo nuboso y viento suave en Zaragoza, según AEMET, con mejoras en las temperaturas
-
La psicología sugiere que los adultos que bajan la mirada al hablar con otros no lo hacen por timidez; en realidad están concentrados pensando la respuesta adecuada
-
La psicología lo tiene claro: quienes resistían la dureza de la vida en la España rural de hace un siglo no lo hacían porque fueran más fuertes que nosotros
-
Ya está en vigor en España: se obliga a bares y restaurantes a cobrar un suplemento extra por cada botella vendida
-
Se hacían pasar por vigilantes para pedir un simple código: así estafaron más de 10.500 euros en móviles de alta gama