Alerta en la Guardia Civil: hackers expertos en cibersecuestros intentan acceder a sus servidores
Hace semanas, sospechan, el mismo grupo atacó y robó datos de agentes a la empresa que realiza los reconocimientos médicos
La Guardia Civil trata de evitar que un ciberataque contra sus servidores vaya a más. Sobre todo, por las implicaciones que tendría que el grupo de hackers que ha lanzado ese ataque tuviese éxito: son expertos en lo que se denomina Ransomware, el cibersecuestro de toda una red informática que queda bloqueada hasta que se pague un rescate en criptomonedas. Han detectado que este grupo, que hace menos de un mes robó información a la empresa sevillana que realiza los reconocimientos médicos a los miembros de la Guardia Civil, la Policía y las Fuerzas Armadas, ya ha comenzado a enviar correos electrónicos a los agentes haciéndose pasar por esta firma. Los mandos ya están informando a sus plantillas del riesgo de esta posible infección.
«Pulse aquí». Con esa simple invitación por correo electrónico, recibido por parte de una falsa empresa de reconocimientos médicos, la red informática de la Guardia Civil puede verse seriamente comprometida. Incluso enfrentarse a un bloqueo temporal de su sistema, con lo que ello supondría. Según confirman fuentes del Cuerpo a OKDIARIO, en los últimos días se ha recibido en los buzones de correo electrónico corporativo de agentes un mensaje desde el dominio ‘GrupoMPE.net’.
Las comandancias de toda España, por orden de la Dirección General, están difundiendo a toda la plantilla una advertencia: «Se está recibiendo en los correos corporativos un correo electrónico desde la cuenta @grupompe.net, donde en el cuerpo del correo hay un enlace con la indicación «pulse aquí». Esa cuenta simula ser de la empresa MPE, que es la encargada de los reconocimientos médicos del cuerpo». La instrucción es concisa: «Se debe evitar abrir el correo, no pinchar en el enlace y eliminarlo», dice el correo en negrita y en gran tamaño de letra.

Cibersecuestros
La historia viene de atrás y preocupa, mucho, en la Dirección General de la Guardia Civil. El Grupo MPE es la empresa con sede en Sevilla que realiza reconocimientos médicos a la plantilla de agentes de la Guardia Civil. El pasado mes de marzo sufrió un ciberataque en sus servidores que los dejaron inutilizados. Una técnica denominada Ransomware. Este tipo de archivos bloquea los ordenadores de los usuarios de una determinada red. Para desbloquearlo, los atacantes exigen el pago de una cantidad económica en un corto periodo de tiempo.
La cuantía del rescate depende, muchas veces de la entidad de la organización atacada. En España, Telefónica sufrió uno de estos ataques en 2017, que bloqueó la red de su central en Madrid. Por cada uno de los ordenadores infectados con el software WCry, los atacantes solicitaban 300 dólares. Este tipo de ataques mueve anualmente unos 400 millones de dólares en rescates.
Lo que sospechan internamente en la Guardia Civil, y eso es lo que ha encendido todas las alarmas, es que el grupo que está enviando estos correos a las direcciones corporativas del Cuerpo es, muy posiblemente, el mismo que el pasado mes de marzo ejecutó uno de estos cibersecuestros contra esta empresa de reconocimientos médicos.
Filtrados datos de agentes
En aquel ataque quedó bloqueada durante un tiempo toda la infraestructura informática de la firma sevillana. Hace sólo unos días, esta informó de la posibilidad de que en ese ataque se hayan filtrado datos confidenciales y sensibles de los agentes de la Guardia Civil y, posiblemente, de miembros de las Fuerzas Armadas.
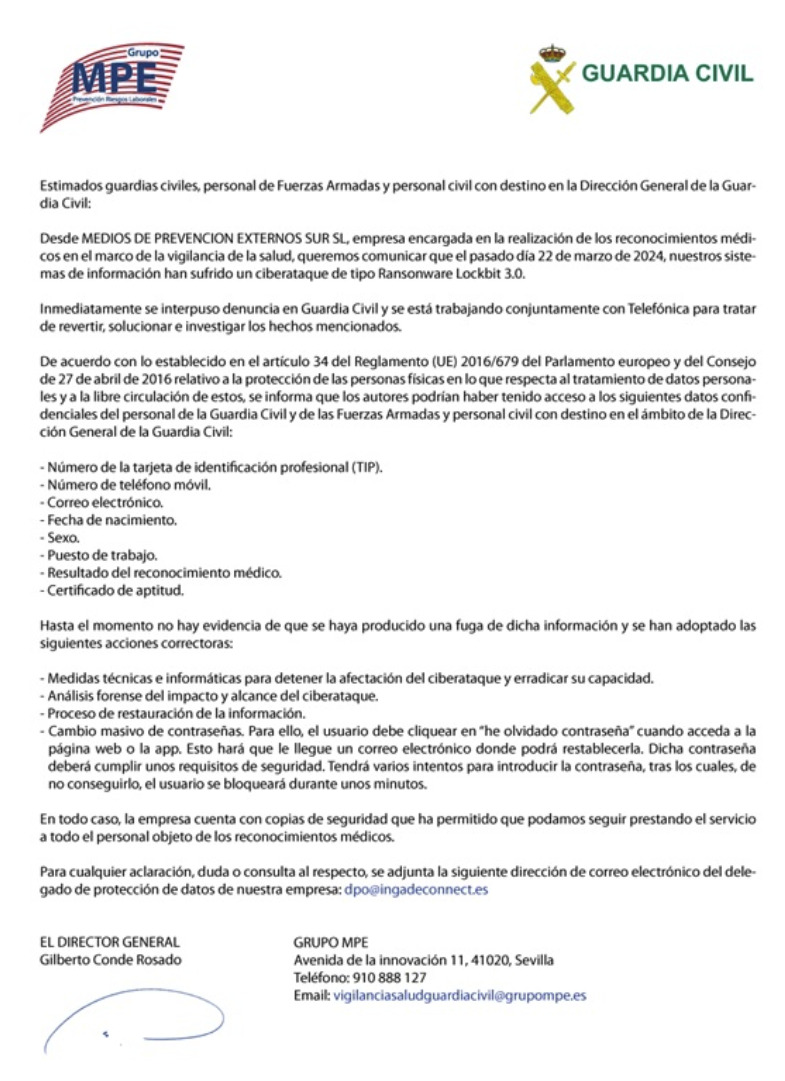
Entre los datos que habían quedado expuestos en el ataque, sospechaban, estaban el número de tarjeta de identificación profesional (el TIP) de cada agente, su número de teléfono móvil, su fecha de nacimiento, sexo, puesto de trabajo, resultado del reconocimiento médico y certificado de aptitud profesional. Estos dos últimos son datos especialmente protegidos por la ley, pero la que más preocupa ahora es la filtración de las direcciones de correos corporativos. Porque en vista de la cadena de phising que sufre actualmente la Guardia Civil, se teme que el verdadero objetivo del ataque fue el Cuerpo policial.
Lo último en España
-
Abascal: «No se trata de que dimita Puente, sino de que lo haga quien le ha colocado, Sánchez»
-
Una vigilante de seguridad evita una agresión al médico de guardia en el centro de salud de Amate (Sevilla)
-
Tomás Gómez, ex secretario del PSOE de Madrid, sobre Pedro Sánchez: «Si cesa a Óscar Puente está asumiendo la responsabilidad política»
-
Por qué hay que botar a Pedro Sánchez, quedan 26 días: los pinganillos que el PSOE rechazó hasta que necesitó pactar con los independentistas
-
Daniel, superviviente del accidente de tren de Urda: «Si no llega a frenar la historia hubiera sido diferente. Notamos el impacto y una compañera salió disparada»
Últimas noticias
-
Giro de 180º en la construcción: Francia ya está probando el robot albañil que construye hasta 60 m2 en sólo un día
-
Los sindicatos rechazan desconvocar la huelga general del 11 de noviembre tras la petición de Feijóo
-
Giro confirmado de la DGT en el carnet de conducir: se pondrán más test para todos los nacidos en 1961 y años anteriores para renovar la licencia
-
Mario Benedetti, escritor: «Cuando ya no perteneces a un lugar, la vida te pone escenarios incómodos para que salgas de ahí»
-
Sylvester Stallone ha terminado inesperadamente un guion para ‘Rocky 7’, pero duda de la acogida del público