Más de 52 comandos y una factura de OpenAI que puede pagar la víctima: así es el troyano NIK C2, que caza semillas de monederos cripto y bloquea la pantalla con una demanda de rescate
Las tres versiones detectadas entre el 12 y el 18 de agosto de 2026 añadieron robo de carteras, GPT-4 y un bloqueo de pantalla que reaparece a los cinco segundos.
Microsoft destapa cómo usan la IA los hackers de Corea del Norte: más de 100 cebos en PDF, docenas de ellos creados en minutos, y tres empresas pantalla en cinco días
70 meses de cárcel para el hacker ucraniano que vivía en Barcelona: atacó a una clínica dental y a abogados con el ransomware Hive en plena pandemia

Cisco Talos destapó el 29 de octubre de 2026 un troyano para Windows llamado NIK C2. Acepta más de 52 comandos y habla con la API de OpenAI desde el ordenador infectado. Si el atacante no pone su clave, usa la de la víctima.
Chetan Raghuprasad firma el informe de Talos, la división de ciberseguridad de Cisco. El programa, escrito en Go, graba cada tecla y busca semillas de monederos de criptomonedas. También puede bloquear la pantalla y pedir un pago en Bitcoin o USDT.
La factura llega a la víctima
Todo pasa por un comando llamado ai_generate, conectado al servicio Chat Completions de OpenAI. Ese servicio permite a un programa mantener conversaciones de estilo ChatGPT. El atacante escribe en su panel y la petición sale con la IP del equipo comprometido.
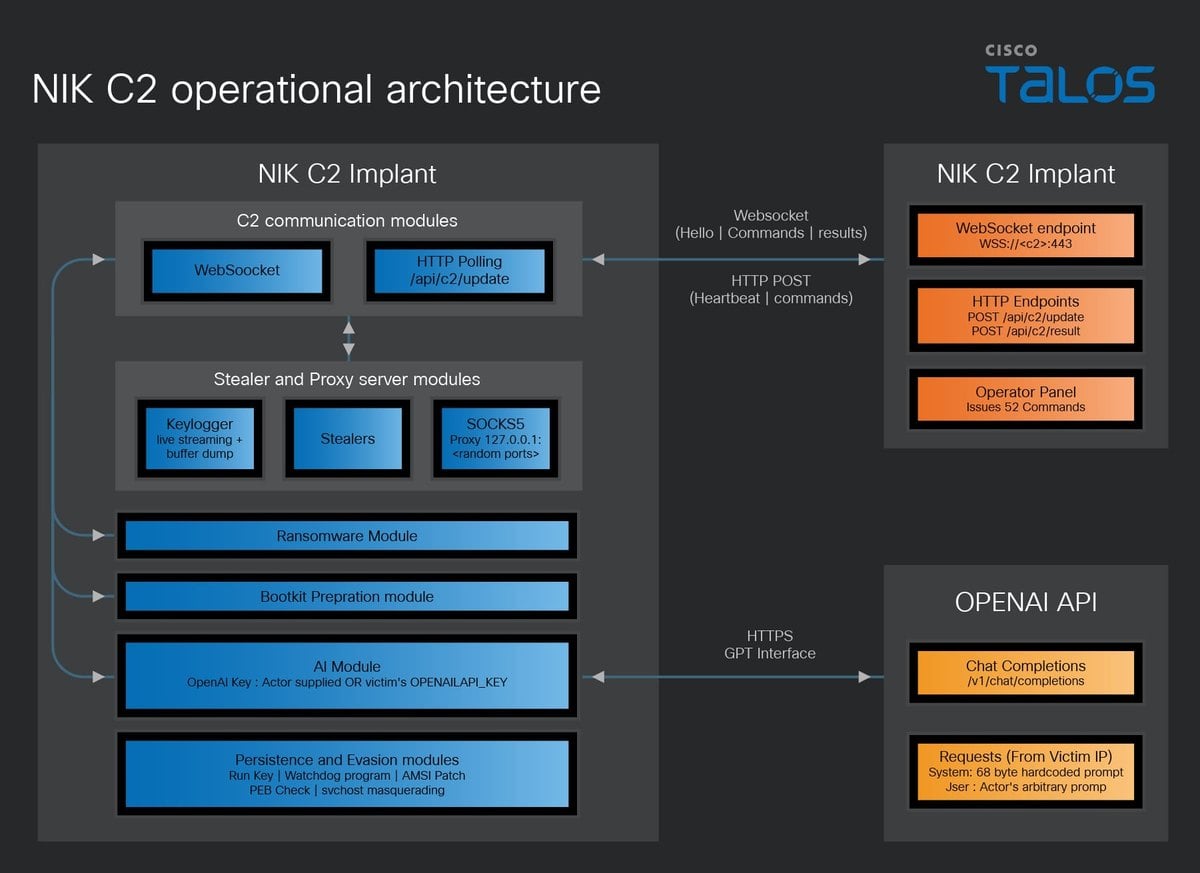

El troyano concede un máximo de 60 segundos a cada respuesta. Si el campo de la clave llega vacío, el troyano lee la variable OPENAI_API_KEY de Windows. «Es un diseño deliberado con importantes implicaciones operativas», escribe Raghuprasad.
En ese escenario, OpenAI cobraría el consumo al método de pago de la víctima. Sus registros, además, mostrarían solo la clave robada, sin «ninguna huella atribuible al atacante», según el informe.
GPT-4 es el modelo que el troyano usa por defecto, aunque el operador puede elegir otro. Microsoft ya contó cómo usan la IA los hackers de Corea del Norte para fabricar cebos en PDF. En NIK C2, el modelo se consulta desde dentro de la propia intrusión.
Semillas, cookies y contraseñas Wi-Fi
Chrome, Edge, Brave, Opera y Firefox figuran entre los navegadores de los que extrae contraseñas y cookies. Se lleva también tokens de Discord. Las claves Wi-Fi guardadas salen en texto plano.
Exodus, Electrum, Atomic, Ledger Live y Bitcoin Core son las carteras de escritorio que aparecen en la lista de Talos. MetaMask, Coinbase Wallet, Phantom y Brave Wallet completan el botín en el navegador.
Después rastrea el disco entero en busca de archivos con palabras como «seed», «mnemonic» o «wallet» en el nombre. Las semillas son las frases que permiten recuperar un monedero. Con ellas, otra persona puede abrirlo desde cualquier sitio.
Un módulo aparte envía cada pulsación al atacante en directo y guarda hasta 10.000 entradas en memoria. Hay capturas de pantalla, cámara y micrófono. Con un escritorio oculto, el intruso maneja la máquina sin que su dueño lo vea.
Bloqueo con cuenta atrás
A diferencia de familias de ransomware como Hive, que le costó 70 meses de cárcel a un hacker ucraniano, este módulo no cifra ningún archivo. Bloquea la pantalla y ya está. Talos señala que así se despliega mucho más rápido.
El atacante rellena la página de rescate con sus direcciones de Bitcoin y USDT, el precio, un correo y un temporizador. Una clave del registro la abre en cada inicio de sesión. Si alguien la cierra, vuelve a los cinco segundos.
Antes de mostrarla, el módulo copia el primer sector del disco, el llamado registro de arranque maestro. Otra función mira si el equipo tiene activo el Arranque seguro. Luego deja un archivo de 16 bytes, un simple marcador para un futuro bootkit, el malware que se carga antes que el sistema.
Tres versiones en agosto
Los primeros avistamientos en fuentes abiertas sitúan tres variantes entre el 12 y el 18 de agosto de 2026. La primera ya registraba teclas y robaba credenciales. OpenAI y el bloqueo de pantalla aparecen en la tercera.
Las fechas internas de los binarios sirven de poco, porque varias están a cero y otras marcan noviembre de 1979. Todas las muestras usan Go 1.23.4, publicado el 3 de diciembre de 2024. Eso solo fija el límite más antiguo.
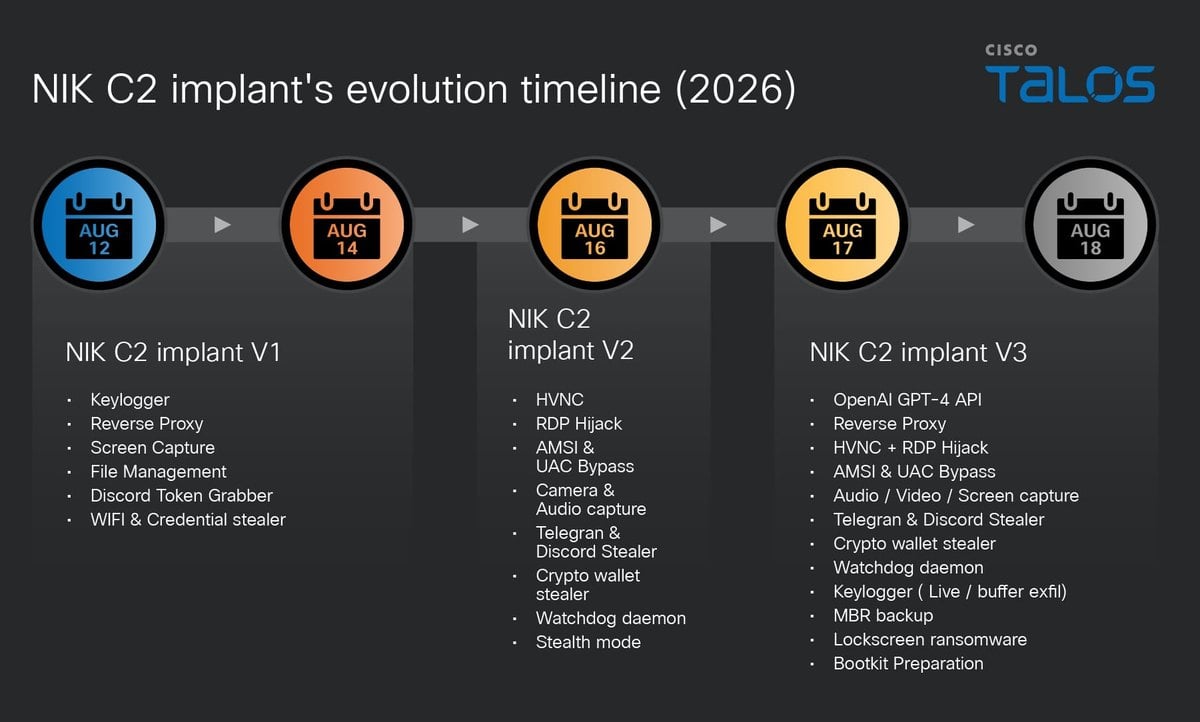

Talos deduce de ese ritmo que detrás hay «un equipo técnicamente competente» con experiencia previa en malware. Los investigadores encontraron además un servidor activo con un certificado a nombre de nik-panel, la misma cadena del troyano. Con ese dato, y con confianza moderada, descartan una simple prueba de concepto.
Pantallazo azul contra quien lo cierre
Windows trata al troyano como proceso crítico, así que matarlo desde el Administrador de tareas provoca una pantalla azul. Se hace pasar por svchost.exe o csrss.exe. Un vigilante externo lo relanza si se detiene.
Durante la sesión de PowerShell anula la interfaz de análisis antimalware de Microsoft, la que deja a los antivirus inspeccionar scripts. Sube de privilegios sin aviso al usuario con un componente del propio Windows. Esa misma meta perseguían quienes explotaban el fallo del kernel de Linux que EEUU mandó tapar en tres días.
Para detectarlo, Talos ha difundido la firma de ClamAV Win.Trojan.GoDiscorder-10060526-0 y una lista pública de indicadores. Su consejo general es adoptar la «vigilancia continua del comportamiento» como nueva base defensiva.
Víctimas y autores, sin identificar
Ni una cifra de ordenadores infectados ni el nombre de una organización afectada aparecen en el informe. Tampoco explica cómo llega el troyano a sus objetivos. No lo atribuye a ningún grupo ni país.
Lo que Talos describe es lo que permite hacer el código. No aporta casos de víctimas a las que se haya cobrado consumo de OpenAI o exigido un rescate. Tampoco reproduce los 68 bytes de instrucciones fijas que orientan al modelo.
El análisis técnico completo se ha publicado en el blog de Cisco Talos.
Crédito de la imagen: Cisco Talos.
Lo último en Techy
-
Más de 52 comandos y una factura de OpenAI que puede pagar la víctima: así es el troyano NIK C2, que caza semillas de monederos cripto y bloquea la pantalla con una demanda de rescate
-
Parece un carrito de almacén, carga 100 kilos y trabaja 18 horas: así es el robot Carter del cofundador de iRobot que se empuja con una sola mano
-
De 120 a 385 dólares en menos de dos años: la Raspberry Pi 5 de 16 GB encadena su cuarta subida y la memoria DRAM tiene la culpa
-
Ignoran la pausa y entran en zonas prohibidas: un estudio halla con agentes de IA 105 fallos desconocidos en autopilotos de drones PX4 y ArduPilot en simulador
-
Pantalla de 2,1 pulgadas y 50 horas bajo el agua: así es el Descent X10, el ordenador de buceo de plástico reciclado que Garmin vende por 349,99 euros
Últimas noticias
-
Inda: «Yo saqué la corrupción del PP, los jueces harán lo mismo cuando gobiernen otros»
-
Los psicólogos explican por qué las personas más disciplinadas pueden haber crecido en hogares impredecibles: el orden era su forma de sentirse seguras
-
Barrenetxea es operado con éxito: puede estar fuera toda la temporada
-
Alcaraz, Ferrero y el reencuentro en las ATP Finals: «Será raro, le daré un abrazo»
-
El Papa León XIV regresa a su diócesis de Chiclayo arropado por el cariño de los fieles: «¡Qué alegría volver!»