EEUU dio solo 3 días a sus agencias para tapar un fallo en el kernel de Linux escondido desde 2013 que los atacantes ya usan para hacerse root
El fallo, con 7,8 sobre 10 en la escala CVSS, se corrigió en mayo; CISA también incluyó un error de VMware ESX con 2,7 puntos y plazo hasta el 11 de noviembre.
Escondidos más de una década en el lenguaje que mueve el 70% de las webs: investigadores con la IA de OpenAI y Google destapan PHP2Shell, dos fallos críticos
Si tienes Windows 11 24H2 Home o Pro, ya no recibirás más actualizaciones: Microsoft pide cambiar de versión tras tapar un fallo que ya usan los atacantes
La Agencia de Ciberseguridad y Seguridad de las Infraestructuras de Estados Unidos (CISA) añadió el 28 de octubre de 2026 dos fallos a su catálogo de vulnerabilidades explotadas, uno en el kernel de Linux (CVE-2026-46300) y otro en VMware ESX, de Broadcom. La agencia dio a los organismos federales civiles hasta el 31 de octubre, tres días, para corregir el primero.
Según la alerta de CISA, los dos entran en la lista porque hay pruebas de que ya se están explotando. La ficha del fallo de Linux añade que se puede encadenar con PHP2Shell, la pareja de errores críticos de PHP destapada la semana anterior, para colocar puertas traseras en servidores web y ejecutar órdenes como root, el usuario con todos los permisos del sistema.
Un marcador perdido en la red
El error está en la forma en que el kernel junta los búferes de red, las piezas de memoria donde guarda los paquetes que entran y salen. Cuando une dos de esos búferes, pierde una marca que avisa de que parte de los datos son compartidos con la caché de páginas, la copia en memoria de los archivos que el sistema tiene abiertos.
Sin esa marca, el código que descifra el tráfico IPsec, el protocolo que cifra conexiones como las de muchas VPN, cree que puede trabajar sobre esos datos sin copiarlos antes. De acuerdo con el registro oficial del CVE-2026-46300, eso permite escribir contenido elegido por el atacante en la memoria de archivos compartidos, por ejemplo el código en caché de una biblioteca que usan muchos programas a la vez.
El ataque exige tener ya una cuenta en la máquina, aunque sea sin privilegios. Quienes evaluaron el fallo para el registro detallan que basta con el comando unshare para que un usuario corriente consiga, dentro de su propio espacio aislado, los permisos de red que necesita, y que desde ahí puede corromper igualmente la caché que comparte todo el sistema. Le dieron un 7,8 sobre 10 en la escala CVSS.
La pieza defectuosa del código lleva en el kernel desde la versión 3.9, que salió en 2013, y los desarrolladores la arreglaron en mayo de este año. Quien administre un servidor tiene que mirar si su kernel es al menos la 5.10.257, la 5.15.208, la 6.1.174, la 6.6.141, la 6.12.91, la 6.18.33 o la 7.0.10, según la rama que use, o cualquier 7.1.
 Tux, la mascota del kernel de Linux. (Imagen: Larry Ewing y The GIMP)
La puerta que abre PHP2Shell
La descripción que CISA publica en su catálogo explica la cadena completa. El fallo de Linux «puede encadenarse» con CVE-2026-109618 y CVE-2026-109619 «para implantar webshells de PHP y ejecutar órdenes como root». Un webshell es un pequeño programa que el intruso deja en el servidor para manejarlo a distancia desde el navegador.
Esos dos errores de PHP son los que el proyecto corrigió el 21 de octubre y que OKdiario contó en la pieza sobre PHP2Shell, los fallos críticos que destaparon investigadores con la IA de OpenAI y Google. Permiten ejecutar código en un servidor sin contraseña y CISA los metió en el catálogo el 26 de octubre.
Juntos dan al atacante las dos mitades del trabajo. PHP2Shell abre la puerta desde internet con los permisos limitados del servidor web, y el fallo del kernel convierte esa cuenta modesta en el control total de la máquina.
En su alerta sobre PHP, la agencia pide actualizar a PHP 8.5.12, 8.4.27, 8.3.36 u 8.2.35, y a quien no pueda hacerlo, o siga con PHP 8.1 o anterior, le recomienda desconectar esos sistemas hasta que puedan parchearse o actualizarse.
Tres días y un triaje forense
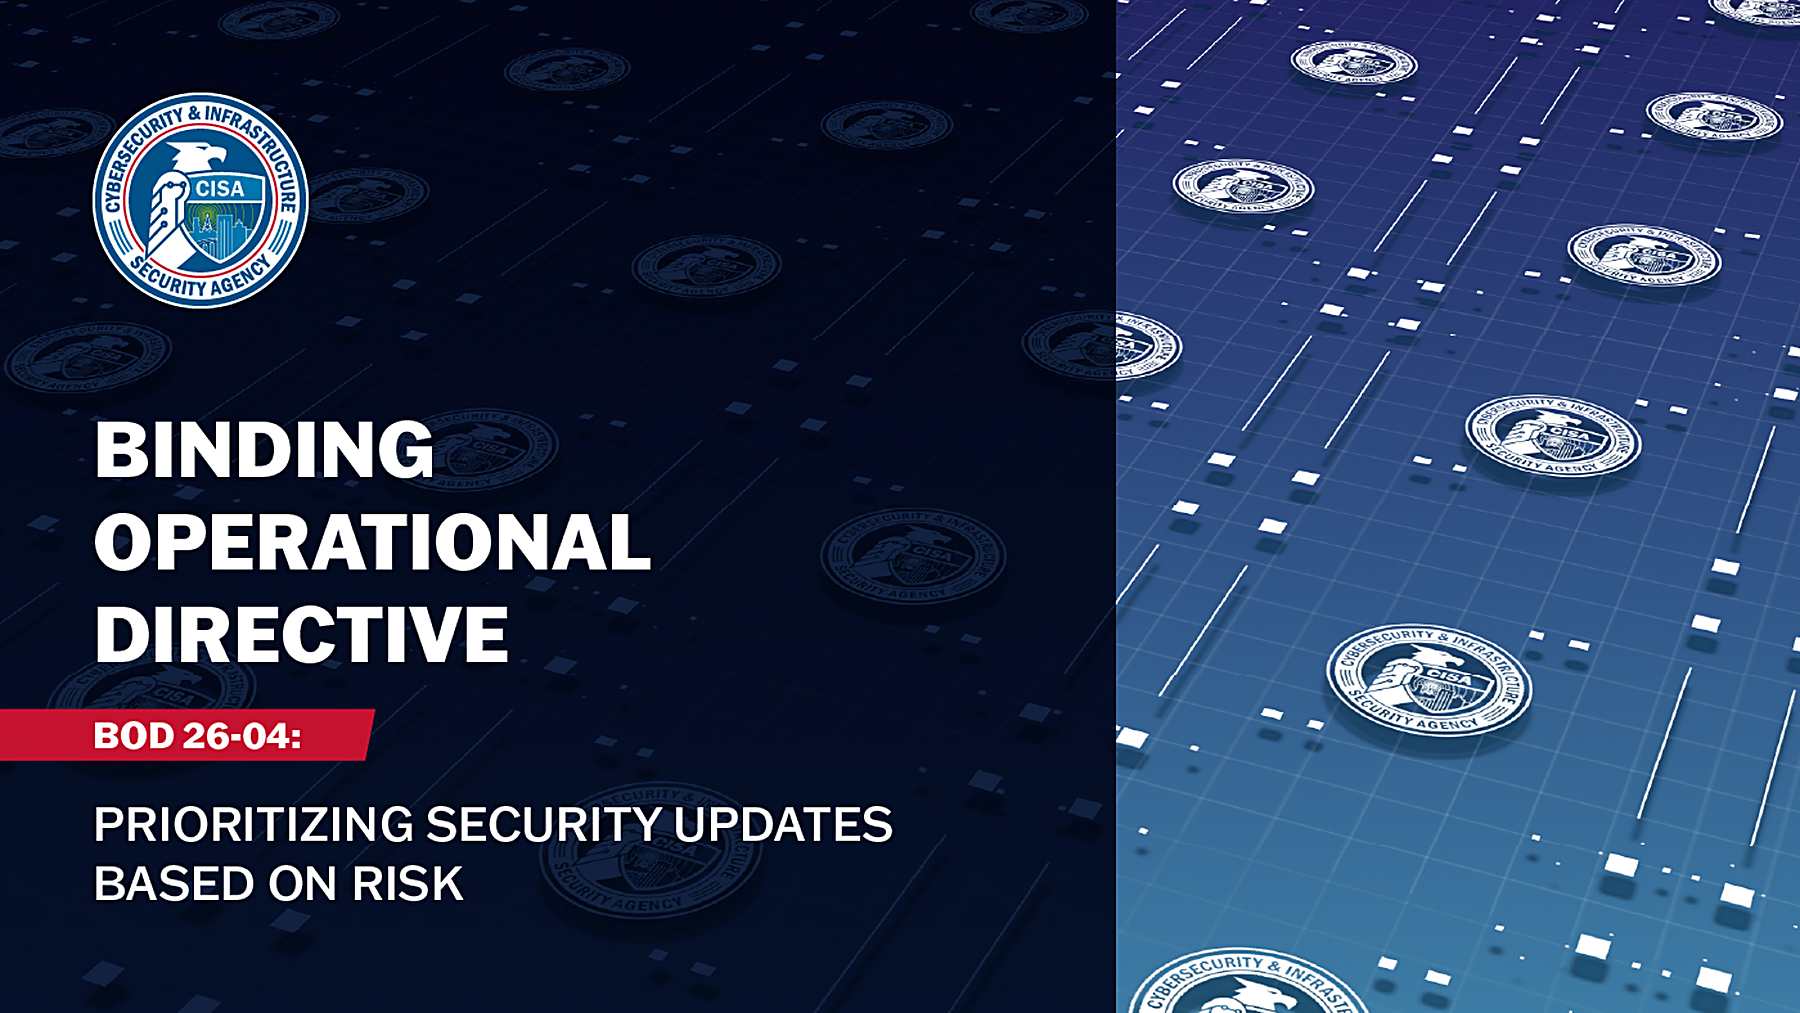
El plazo del 31 de octubre sale de la directiva BOD 26-04, que CISA publicó el 10 de junio de 2026 y que obliga a las agencias federales civiles de Estados Unidos. Su texto justifica la prisa con una frase directa: el uso de la IA por los atacantes «puede reducir aún más el tiempo que tienen los defensores para reaccionar entre la publicación de un parche y su posible explotación».
La directiva fija el plazo con cuatro preguntas: si el equipo está expuesto a internet, si el fallo figura en el catálogo, si el ataque se puede automatizar y si da el control total o solo parcial. El fallo de Linux da control total, y por eso CISA le asignó tres días y un triaje forense, una revisión para comprobar si el sistema ya estaba comprometido antes de parchearlo.
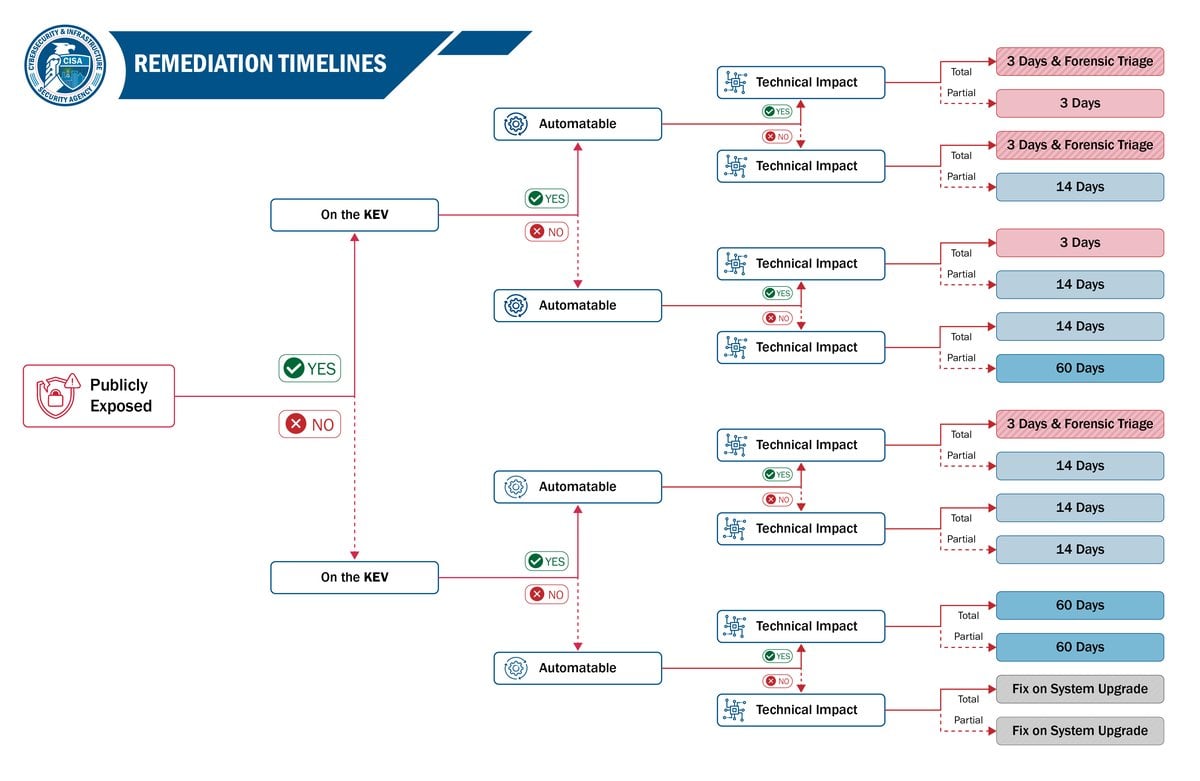 Diagrama de plazos de corrección de la directiva BOD 26-04: de 3 días con triaje forense a 60 días o la siguiente actualización del sistema. (Gráfico: CISA)
Para VMware ESX, con control parcial, el plazo es de 14 días y vence el 11 de noviembre. La directiva solo obliga a la administración federal, aunque CISA recomienda a todas las organizaciones corregir antes que nada lo que aparece en su catálogo.
Ese catálogo sumaba 1.766 fallos en su versión del 30 de octubre, 282 de ellos añadidos en 2026. Entre todos, 32 corresponden a Linux y 34 a productos de VMware, una lista que crece a medida que se confirman ataques reales, como ocurrió con el fallo de Windows 11 que ya usaban los atacantes en octubre.
Un registro que calla en VMware ESX
El segundo fallo es mucho menos grave sobre el papel. Broadcom lo puntúa con 2,7 sobre 10 en su aviso VMSA-2026-0006, del 29 de julio, y lo describe así: «un administrador malicioso podría aprovechar este problema para realizar ciertas operaciones sin que queden registradas».
ESX es el hipervisor de VMware, el programa que reparte un servidor físico entre muchas máquinas virtuales. Con el fallo, alguien que ya tenga permisos de administrador puede hacer cambios en el hipervisor sin que aparezcan en los registros que revisan los equipos de seguridad.
Lo comunicó a Broadcom Ian Barton, de CrowdStrike. Las versiones corregidas son ESXi-9.1.0.0-25370933, ESXi-9.0.2.0100-25595025 y ESXi80U3j-25429389, además de VMware Cloud Foundation 5.2.4, y el aviso indica que no hay soluciones alternativas al parche.
CISA no dice quién ataca
La alerta no identifica a los atacantes, a sus víctimas ni el número de sistemas afectados. En los dos fallos, el catálogo marca como desconocido su uso en campañas de ransomware, el secuestro de datos a cambio de un rescate, y tampoco hay un análisis técnico público de la cadena con PHP2Shell.
Queda también sin aclarar cuántos servidores siguen con un kernel anterior a las versiones corregidas en mayo. En un año en el que la propia directiva advierte de que la IA puede acelerar los ataques, como muestran los hackers de Corea del Norte que fabrican cebos con IA, ese dato sería el que mejor mediría el riesgo real.
La alerta se ha publicado en la web de CISA el 28 de octubre de 2026, junto a las fichas de su catálogo de vulnerabilidades explotadas.
Crédito de la imagen: CISA.
Temas:
- Ciberseguridad
- Tecnología
Lo último en Techy
-

EEUU dio solo 3 días a sus agencias para tapar un fallo en el kernel de Linux escondido desde 2013 que los atacantes ya usan para hacerse root
-
Tres juegos que en realidad son cinco: el PS Plus de noviembre trae Dead Island 2, Tomb Raider IV-VI Remastered y Monster Train 2 desde el día 3
-
Google y XREAL ponen a la venta XREAL AURA, las primeras gafas XR con cable de Android XR: pesan menos de 95 gramos y cuestan 1.099 dólares
-
Tres mapas, una base ocupada por tropas norcoreanas y Warzone en Switch 2: así es la Temporada 1 de Modern Warfare 4, gratis desde el 6 de noviembre
-
Un solo nombre para tres gigantes: OpenAI, Google y Microsoft han anunciado que respetarán una señal en robots.txt para que cualquier web diga no al entrenamiento de la IA
Últimas noticias
-
Cómo va la Clasificación GP de Brasil de F1, en directo: sigue online la última hora del Mundial de Fórmula 1 2026 en tiempo real
-
Sole y Rudy compraron una casa de 400 años en ruinas en la montaña de Asturias, y la reforman para convertirla en un santuario de animales abandonados
-
Dani, un joven asturiano, compra una cabaña de pastores de más de 200 años y la reforma con la ayuda de su antiguo dueño: «En 1995 había 60 teitos en pie, hoy solo quedan 35 o 40»
-
Buscan voluntarios para vivir gratis en un castillo de Francia: las comidas están incluidas, pero debes trabajar 5 horas al día arreglando el jardín
-
En 1967, Elvis y Priscilla Presley compraron su mansión en Beverly Hills. Años después, tras haber tenido varios propietarios, la casa ahora se alquila por 35.000 dólares