Más de 1.100 fallos en un solo parche de Windows y 1 de cada 4 equipos de empresa de una muestra sin instalarlo a las 4 semanas: Microsoft avisa de que la IA podría crear el ataque en horas
La compañía advierte de que la inteligencia artificial podría convertir un parche publicado en un ataque en horas, y un estudio de Anthropic logró ocho cadenas completas contra Windows en 17,8 horas.
Si tienes Windows 11 24H2 Home o Pro, ya no recibirás más actualizaciones: Microsoft pide cambiar de versión tras tapar un fallo que ya usan los atacantes
Microsoft destapa cómo usan la IA los hackers de Corea del Norte: más de 100 cebos en PDF, docenas de ellos creados en minutos, y tres empresas pantalla en cinco días

Microsoft corrigió más de 1.100 vulnerabilidades de Windows en su actualización de seguridad de octubre de 2026. Lo contó el 5 de noviembre Nuno Costa, Partner Director de Windows Servicing and Delivery, en el blog oficial Windows Experience.
En esa misma entrada aparece la cifra que preocupa a la compañía. Según sus datos de diagnóstico de agosto, en una muestra de empresas, menos de la mitad de los dispositivos tenía el parche a las dos semanas. Alrededor de uno de cada cuatro seguía sin él a las cuatro semanas.
La ventana tras cada parche
Cada corrección publicada también enseña qué estaba mal en el sistema. Costa advierte de que un atacante podría estudiar el arreglo para entender la vulnerabilidad y escribir un exploit, el programa que aprovecha un fallo concreto. Con inteligencia artificial, añade, eso podría ocurrir «potencialmente en horas».
La entrada resume así el cambio de escenario: «La IA está acelerando el descubrimiento de vulnerabilidades en ambos bandos». El aviso va dirigido sobre todo a las organizaciones que retrasan sus despliegues.
Los más de 1.100 CVE de octubre corresponden solo a Windows. CVE es el código con el que se cataloga cada fallo de seguridad, y Microsoft los publica en su Guía de actualizaciones de seguridad.
En octubre terminaron además las actualizaciones de Windows 11 24H2 en sus ediciones Home y Pro. Microsoft insiste ahora en que seguir en una versión con soporte es el primer paso.
Ocho ataques completos en 17,8 horas
Como respaldo, el blog cita un trabajo de Anthropic publicado el 8 de junio por su equipo Frontier Red Team. Los investigadores midieron si los modelos de lenguaje aceleran los ataques N-day, dirigidos contra fallos ya publicados en equipos sin actualizar.
Probaron 21 vulnerabilidades del núcleo de Windows corregidas en enero y febrero de 2026, sin acceso al código fuente. Claude Mythos Preview generó 18 pruebas de concepto en menos de seis horas. Cada una provocaba un pantallazo azul, y el conjunto costó unos 2.200 dólares en créditos de API.
El modelo llegó después a ocho cadenas completas de escalada, ataques que acaban con el control total de la máquina. La gráfica del estudio sitúa la octava a las 17,8 horas del inicio. Anthropic calcula unos 15.700 dólares en total, cerca de 2.000 por cadena.
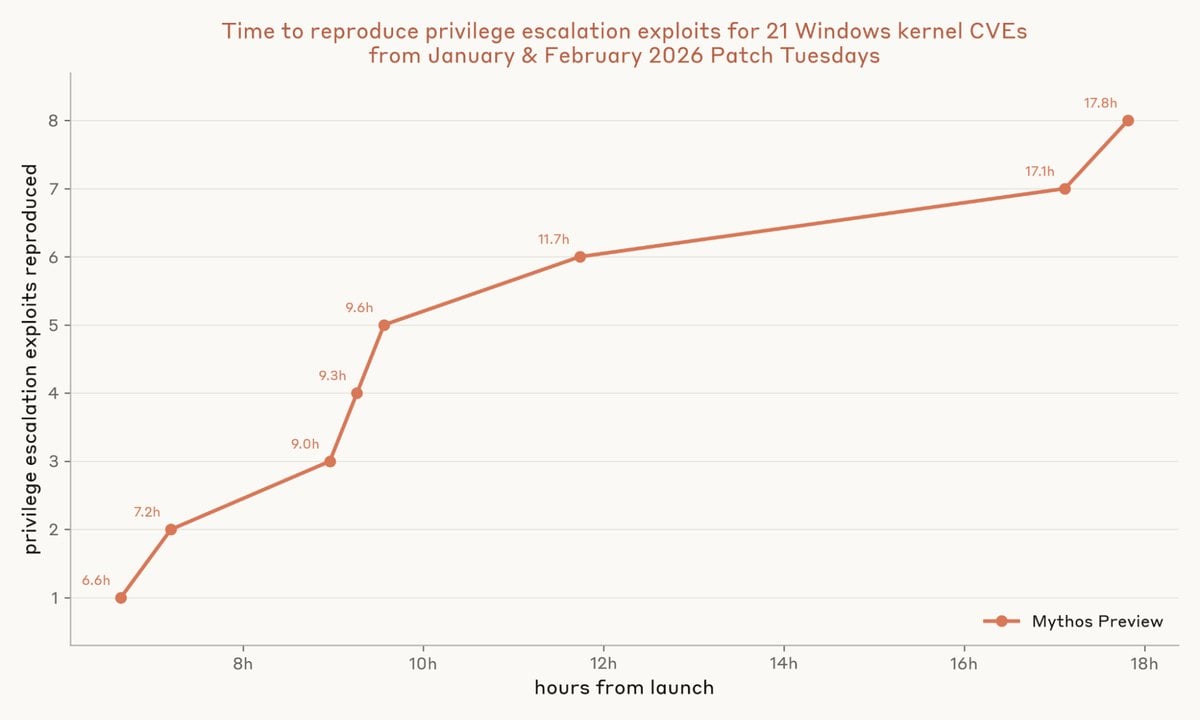

«El propio parche proporciona una hoja de ruta hacia el fallo», escriben los autores. Como referencia usan los plazos orientativos de Windows Autopatch. Con ellos, la mayor parte de una flota tarda unos 7 días en recibir la actualización, y el reinicio forzado llega el día 11.
Más de 100 agentes revisan código
Microsoft también usa inteligencia artificial para defenderse, y Costa menciona MDASH, un escáner de código. Según la documentación técnica de la empresa, reparte el análisis entre más de 100 agentes especializados. Cada agente se centra en un tipo de vulnerabilidad.
Sus hallazgos pasan por una validación en la que varios modelos debaten para descartar falsos positivos. Después, según el blog, los equipos humanos los revisan y deciden la respuesta. Los ingenieros siguen siendo los responsables de cada decisión.
La compañía ya había documentado el uso ofensivo de esta tecnología, con los cebos en PDF creados con IA por hackers de Corea del Norte. Aquel caso afectaba a la preparación de los engaños, una fase distinta a la de escribir el exploit.
Primero los servidores expuestos
Las actualizaciones de Windows son acumulativas, y por eso la empresa desaconseja escoger unas correcciones y aplazar otras. «La priorización debe decidir qué dispositivos se actualizan primero, no qué correcciones se despliegan», afirma el texto.
Encabezan esa cola los sistemas expuestos a internet, la infraestructura de identidad y los activos de mayor valor. Microsoft pide convertir en prioridad la reducción del tiempo entre publicación y despliegue. También recuerda las líneas base de configuración, la detección en los equipos y los planes de recuperación.
Entre sus propuestas figuran Windows Autopatch, Intune y el hotpatch, un parche en caliente que se aplica sin reiniciar. Exige licencias empresariales concretas, y cada tres meses sigue llegando una actualización base con reinicio.
Quien aún use Office 2021 tiene otro problema, porque esa versión se quedó sin parches de seguridad el 13 de octubre.
Microsoft no cita ataques reales
La entrada plantea el peligro como una posibilidad y no menciona ningún ataque nacido de un parche de octubre. Tampoco detalla el tamaño de la muestra de agosto, ni da cifras sobre ordenadores domésticos.
Anthropic también acota sus resultados, obtenidos en una máquina virtual mínima con Windows Server 2025 y sin red. Solo midió la escalada local de privilegios, así que el atacante ya parte de estar dentro del equipo.
Sus autores no evaluaron la búsqueda de objetivos, la entrega del exploit ni la evasión de los sistemas de detección. Admiten que «convertir estos exploits en una campaña real aún requiere más trabajo».
Ni el blog ni el estudio miden con qué frecuencia ocurre esto hoy fuera del laboratorio.
La nota se ha publicado en el blog Windows Experience de Microsoft.
Crédito de la imagen: Anthropic.
Lo último en Techy
-
Más de 1.100 fallos en un solo parche de Windows y 1 de cada 4 equipos de empresa de una muestra sin instalarlo a las 4 semanas: Microsoft avisa de que la IA podría crear el ataque en horas
-
En 1946 EEUU detonó una bomba atómica bajo el agua en Bikini: hundió 8 barcos y dejó casi toda la flota tan radiactiva que al principio solo se podía subir unos minutos
-
65 días alrededor del mundo sin repostar ni una vez: el USS Enterprise, primer portaaviones nuclear del mundo, sirvió 51 años y completó 25 despliegues
-
Seis ventiladores de 12 metros y 135.000 caballos: la NASA tiene en California los dos túneles de viento más grandes del mundo y en uno cabe un Boeing 737
-
8.500 toneladas y 70 metros de diámetro: así es la antena DSS-63 de Robledo de Chavela, la que recibió las primeras señales del Pioneer 10 desde Júpiter
Últimas noticias
-
Cuántos días duró el diluvio universal según la Biblia
-
La gran fiesta de Carmen Borrego por su 60º cumpleaños: invitados VIP, karaoke al ritmo de Estopa y el plantón de Alejandra Rubio
-
El tartamudeo de Broncano frente a Abascal, resumido en un vídeo que incendia las redes
-
El Ibex retoma su senda alcista y toca los 20.000 con el petróleo a punto de cruzar la barrera de los 80 dólares
-
Según la psicología, las personas que compran muchos números de la lotería de Navidad no lo hacen por ser avariciosas: el motivo real es la cohesión de grupo