Más de 1.000 millones de mensajes falsos desde enero: Microsoft tumba con una orden judicial la tienda y los kits de phishing que imitaban hasta a Hacienda
La investigación empezó con un aviso de la policía japonesa a finales de 2025 y destapó una tienda de cuentas y un kit con más de 2.300 plantillas falsas, 16 de ellas de la Agencia Tributaria según Resecurity.
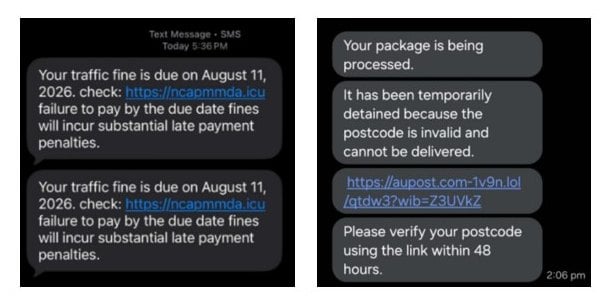
El SMS falso de la Agencia Tributaria que está circulando en plena campaña de la renta
Antes de hacer clic: las ocho reglas para proteger tus datos y tu dinero

Microsoft y Health-ISAC, una organización sin ánimo de lucro que ayuda al sector sanitario a compartir información sobre ciberamenazas, se han incautado con una orden judicial de los dominios de YAM Store, una tienda online de cuentas fraudulentas, y de dos kits de phishing, CoGUI e Iron Man. Según Microsoft, que lo anunció el 14 de octubre de 2026 en su blog On the Issues, desde enero esos tres servicios han permitido enviar más de 1.000 millones de mensajes maliciosos a más de 75.000 organizaciones.
Más de 750 millones iban dirigidos solo a clientes de Microsoft, con objetivos en más de 150 países y «decenas de millones de dólares» de ganancias para sus operadores.
El caso empezó a finales de 2025, cuando la Agencia Nacional de Policía de Japón avisó a Microsoft de una oleada de mensajes fraudulentos contra personas y empresas japonesas. Waymon Ho, investigador técnico sénior de la Digital Crimes Unit (DCU) de Microsoft y antiguo informático del FBI, comprobó que los estafadores usaban CoGUI, un kit de phishing en chino con muchas copias en Azure, la nube de Microsoft. En mayo de 2026 ya había rastreado un gran número de ellas hasta YAM Store, según la declaración jurada que presentó ante un tribunal federal de Florida.
Una tienda online de cuentas para estafar
Un kit de phishing es un paquete de software que trae listas las páginas y los mensajes falsos para robar contraseñas o tarjetas. Quien lo compra no necesita saber programar.
YAM Store funcionaba como una tienda online. Según el blog de la DCU, firmado por Steven Masada, consejero general adjunto de Microsoft y director general de la unidad, sus clientes podían navegar por los productos, comparar precios y comprar cuentas fraudulentas de Microsoft y Google y otras herramientas listas para estafar.
La compañía localizó más de 50.000 tenants, que son los entornos de Microsoft 365 de una organización, probablemente vinculados a la tienda.
Para conseguir esas cuentas, la tienda compraba dominios que organizaciones reales habían dejado caducar, y rehacía sus webs para que parecieran activas. Los clientes pagaban con Alipay, WeChat Pay o la criptomoneda USDT.
Más de 2.300 plantillas, también de Hacienda
CoGUI llegó a ser una de las ofertas más usadas del ecosistema, sobre todo contra Japón y Estados Unidos, pero a mediados de 2026, según Masada, la estaba sustituyendo Iron Man, un kit más nuevo que YAM Store anunciaba desde junio.
Iron Man daba acceso a miles de plantillas que imitan a organizaciones de confianza. Microsoft identificó más de 2.300 que suplantaban a bancos, tiendas, servicios de salud, autoridades de transporte, policías y agencias de gobierno de más de 150 países.
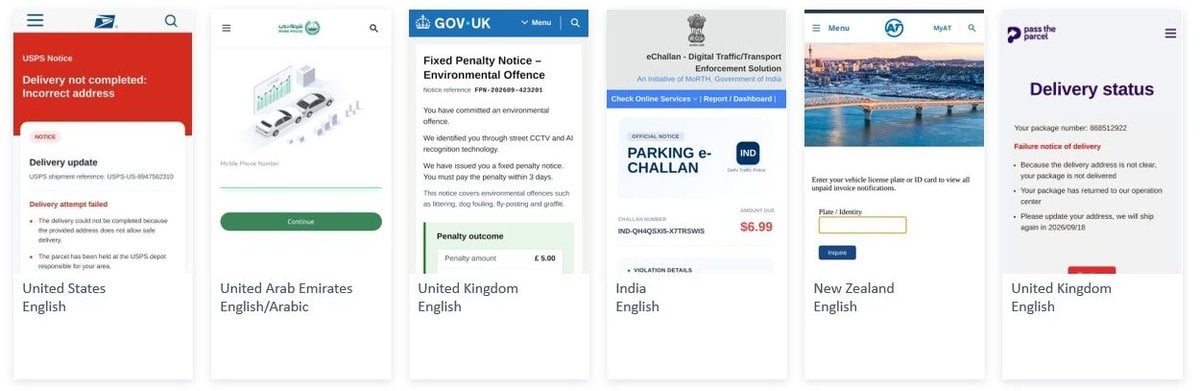

La empresa de ciberseguridad Resecurity, que colaboró en la investigación, compró una licencia de Iron Man y, en su informe, contó 2.360 plantillas para 130 países y regiones. Encabezan la lista de webs más imitadas DHL, con 37, y DPD, con 24. La sede electrónica de la Agencia Tributaria aparece con 16, igual que el banco filipino BPI y por delante de American Express y Amazon.
En España han circulado SMS falsos de la Agencia Tributaria en plena campaña de la renta, aunque los informes de Microsoft y Resecurity no relacionan esos casos concretos con Iron Man. Masada advierte, además, de que la presencia de una organización o entidad pública en estas plantillas «no indica que sus sistemas se vieran comprometidos».

El kit también sabía esconderse. Según Microsoft Threat Intelligence, solo mostraba las páginas falsas a usuarios de los países elegidos y avisaba por Telegram al operador cuando una víctima escribía su contraseña, su tarjeta o un código de verificación.
Japón, donde empezó todo
Kenichi Sakurazawa, director gerente del Japan Cybercrime Control Center (JC3), también declaró ante el tribunal. Según su declaración, los ciudadanos notificaron 2,45 millones de webs de phishing al Anti-Phishing Council en 2025, y las pérdidas por fraude en internet superaron ese año los 310.000 millones de yenes.
Sakurazawa afirma que varias organizaciones miembros del JC3 han sido víctimas de los operadores de CoGUI. El JC3 identificó unas 67.800 webs de phishing de estos grupos entre enero de 2025 y agosto de 2026, y muchas de las ligadas a CoGUI imitaban a al menos 30 de sus empresas miembro, como Mizuho Bank o Japan Post Bank.
Una orden judicial para cortar los dominios
Microsoft y Health-ISAC presentaron la demanda el 6 de octubre de 2026 ante el Tribunal de Distrito de EEUU para el Distrito Sur de Florida (caso 1:26-cv-26998), contra la persona a la que señalan como responsable de YAM Store y contra otros diez demandados sin identificar. El 7 de octubre, el tribunal concedió una medida cautelar urgente, dictada en secreto, según los documentos del caso que ha publicado Microsoft.
Con esa orden, las dos organizaciones se incautaron de los dominios y los redirigieron a un aviso: «Este dominio web ha sido incautado por Microsoft». La compañía ha desactivado ya más de 20.000 cuentas ligadas a YAM Store y ha bloqueado más de 100.000 dominios usados para suplantar y estafar.
En la investigación participaron también el JC3, Resecurity, Cloudflare, Oracle, Proofpoint y TRM Labs, y Microsoft compartió información con el Servicio Secreto de EEUU.
Lo que la operación no resuelve
La demanda es civil. Ninguna de las fuentes oficiales habla de detenciones, y Resecurity reconoce en su informe que no se ha confirmado «la identidad real» de ninguna de las cuentas de operadores que encontró.
Masada admite que los tres servicios «son solo una parte de esa red criminal más amplia». Ho advierte en su declaración de que los demandados pueden crear cientos, a veces miles, de cuentas al día y de que la nueva infraestructura maliciosa aparece con rapidez.
Tampoco hay datos de España. Microsoft no cita víctimas españolas, y las 16 plantillas de la Agencia Tributaria muestran lo que el kit ofrecía, no cuántos mensajes se enviaron con ellas.
Microsoft Threat Intelligence recuerda que casi todos los señuelos seguían las mismas pautas: urgencia, una tarea con plazo y un enlace con logotipos oficiales. Recomienda comprobar el aviso con la entidad por otra vía, sin usar el enlace recibido, y activar llaves de acceso (passkeys) y la autenticación multifactor, en la línea de las ocho reglas para proteger tus datos y tu dinero antes de hacer clic.
Crédito de la imagen: Microsoft.
Lo último en Techy
-
Un ingeniero conecta un cerebro de mosca de 166.700 neuronas a Coinbase para que compre y venda bitcoin y avisa: no está demostrado que gane dinero
-
Más de 1.000 millones de mensajes falsos desde enero: Microsoft tumba con una orden judicial la tienda y los kits de phishing que imitaban hasta a Hacienda
-
Ni minas ni relaves: Fluxnium levanta 7 millones de dólares para sacar uranio del agua de mar, que guarda más de 4.000 millones de toneladas
-
20.200 millones de dólares en motores Rolls-Royce para que el bombardero B-52 vuele hasta 2050: EEUU da luz verde a su desarrollo y pone en producción su radar
-
Batería que puede cambiar el usuario, hasta 7 días de autonomía y 179,99 euros: así es la Google Fitbit Edge, la primera pulsera reparable de Google
Últimas noticias
-
Un ingeniero conecta un cerebro de mosca de 166.700 neuronas a Coinbase para que compre y venda bitcoin y avisa: no está demostrado que gane dinero
-
Bordalás estalla como nunca: «Me siento engañado, no merezco esto, no tenemos plantilla para competir»
-
Centros educativos en La Coruña permitieron la ausencia a clase de menores con autorización para asistir a los disturbios de radicales
-
Qué tiendas abren hoy festivo, 12 de octubre: horarios de IKEA, Zara, Decathlon y Leroy Merlin
-
Maricarmen fue administradora única y luego consejera de una empresa dedicada a la «inversión en inmuebles» y a la «explotación de alquileres»