La era de los ataques autónomos con IA ha llegado: Google pilla por primera vez a hackers que encuentran y explotan fallos sin ninguna persona detrás
El informe de GTIG y Mandiant, del 16 de noviembre, detalla también el LLMJacking, con abusos de hasta un millón de dólares, y prevé ataques casi sin humanos en uno a tres meses.
Dos minutos para asentarse y de 3 a 4 días para hacerse con la red: Kaspersky destapa los ataques con CyberStrikeAI a centros educativos de África y América Latina
Cinco minutos entre una clave olvidada y el robo: Microsoft detecta agentes de IA que rastrean claves expuestas en GitHub y sacan datos de Azure

Google ha pillado por primera vez a ciberdelincuentes que usan la inteligencia artificial para atacar sin ninguna persona de por medio: la IA encuentra el fallo de seguridad y lo explota sola. Lo cuenta el informe AI Threat Tracker del Google Threat Intelligence Group (GTIG), publicado el 16 de noviembre de 2026. Lo firma junto a Mandiant, su división de respuesta a incidentes.
La compañía resume el cambio con una frase en su blog oficial: «La era de los ataques autónomos ha llegado». Y añade: «Imagina un hacker que no come, no duerme ni se cansa, y que nunca deja de buscar una forma de entrar».
Un sistema que ataca solo
El caso más llamativo es el de exploit_agent, que GTIG encontró en un servidor de pruebas que había quedado expuesto en internet. Es un sistema de varios agentes de IA conectado a modelos de lenguaje comerciales y locales.
Su método consiste en comparar el código de programas web populares antes y después de cada parche. Así deduce qué fallo se ha corregido y redacta un ataque para él. Después lo lanza de forma automática, sin intervención humana.
En el servidor había datos robados a víctimas y varios scripts para moverse por las redes atacadas. Según la telemetría, al operador le interesaban webs francesas de medios de comunicación, entretenimiento y educación. Un archivo de configuración incluía instrucciones en ruso y en inglés para poner las claves de los modelos.
Herramientas al alcance de cualquiera
Varios grupos usan además programas de código abierto pensados para auditar redes. Con agentes de IA, encadenan solos las fases de una intrusión. Son ARTEX, CAIRN, PentAGI y CyberStrikeAI, la herramienta que Kaspersky vio en ataques a centros educativos de África y América Latina.
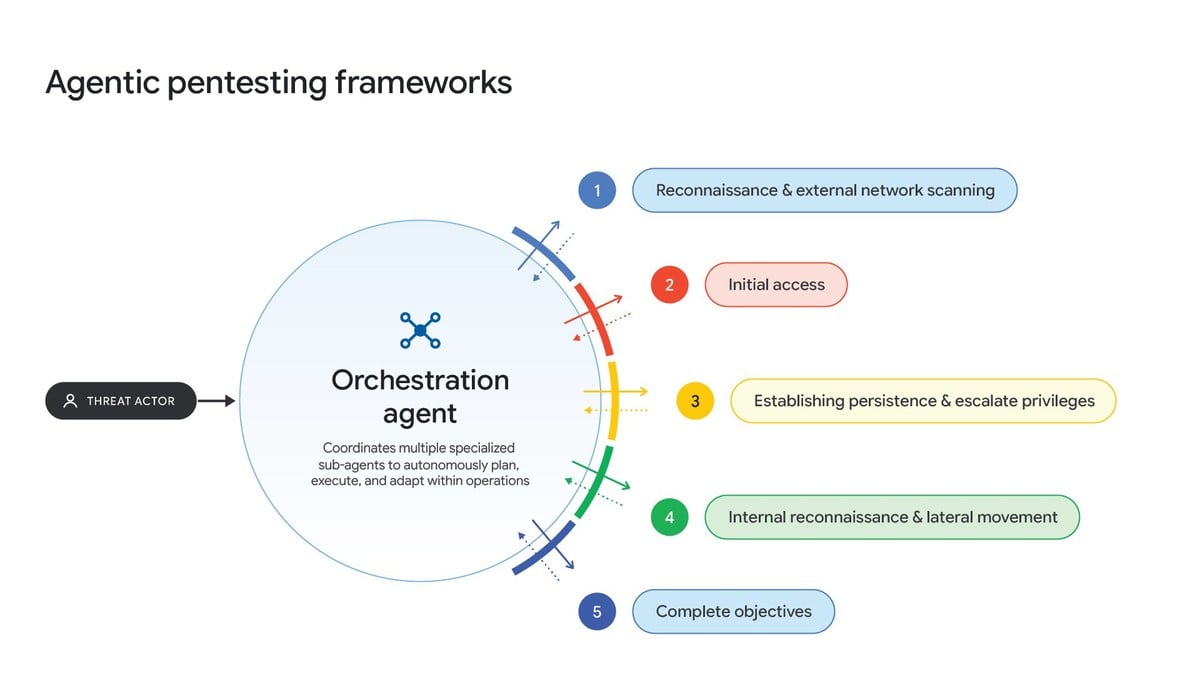

GTIG vio CAIRN en intrusiones contra empresas aeroespaciales de Estados Unidos. Y entre agosto y octubre de 2026, un atacante usó una versión retocada de PentAGI contra organizaciones de Asia.
Estas herramientas tienen, eso sí, un punto débil. Según Google, cambian sigilo por velocidad y dejan rastros que facilitan detectarlas.
Parches que se convierten en armas
La IA también acorta el tiempo entre que se publica un parche y aparece un ataque que lo aprovecha. Según GTIG, las vulnerabilidades publicadas y explotadas casi se duplicaron entre enero y agosto de 2026.
Los fallos de día cero son los que aún no tienen parche. Pasaron de 8 al mes en 2025 a 11 en 2026. En agosto llegaron a 22.
El informe pone el ejemplo de PaperCut, un programa de gestión de impresoras al que a finales de agosto le explotaron dos fallos encadenados. En un día, unos investigadores ya tenían ataques funcionales hechos con IA. Cuatro días después, un atacante que probablemente usó IA los lanzó contra cientos de organizaciones.
Robar la IA de otros
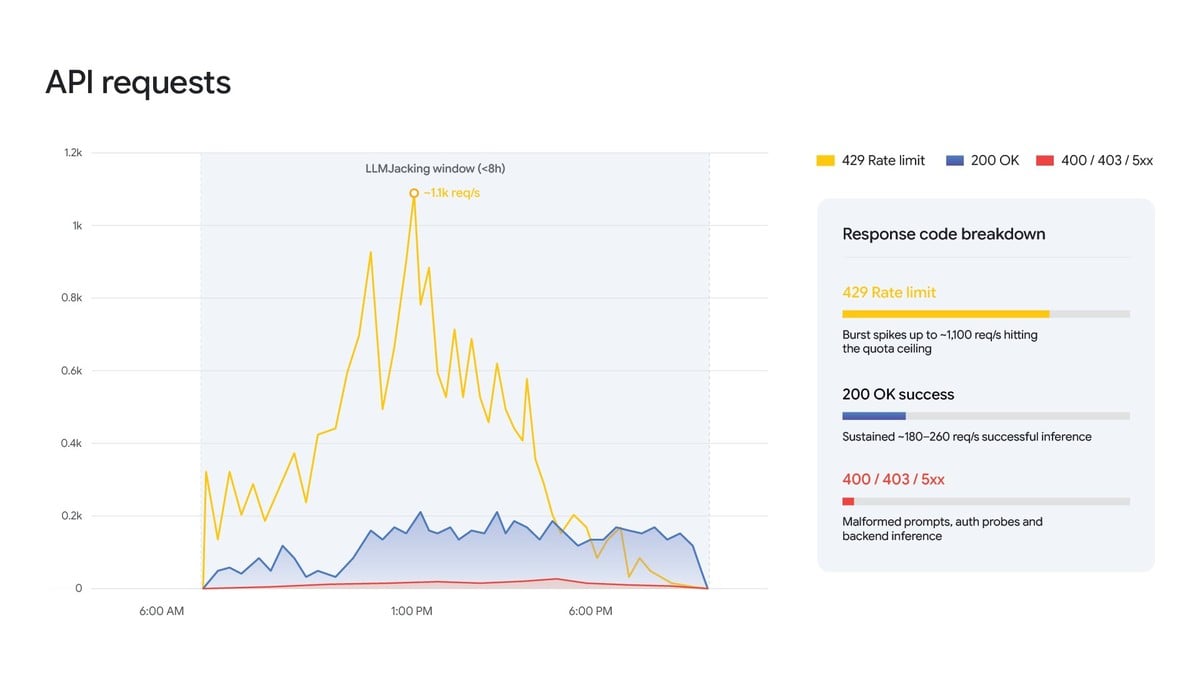
Otra tendencia que señala el informe es el LLMJacking, que consiste en entrar en la nube de una empresa para usar sus modelos de IA a su costa. Mandiant ha atendido varios casos en 2026, con cargos fraudulentos de más de 100.000 dólares en un solo día. En los peores, el abuso llegó al millón de dólares.
A veces entran con credenciales sacadas de repositorios públicos de GitHub, como las que Microsoft vio rastrear a agentes de IA para sacar datos de Azure. Después revenden ese acceso en foros clandestinos a precios de entre 0,10 y 25 dólares por millón de tokens.
Espías y asistentes de código
Google ve también a grupos de China, Irán y Corea del Norte espiando con IA, igual que el grupo prorruso con el que ESET acaba de destapar un intento de engañar a la IA. El caso norcoreano es el más curioso.
Un grupo que Google cree que es MIDNIGHT NEPTUNE creaba falsos reclutadores con fotos hechas por IA. Su objetivo eran empresas de criptomonedas. Una vez dentro, cambiaba la configuración de Claude Code para que, al abrirlo, se descargara una puerta trasera.
Google prevé que, en uno a tres meses, los agentes de IA atacarán casi sin intervención humana, y que en tres a seis lo harán de forma totalmente autónoma. Y añade en su blog: «Defenderse a velocidad humana de amenazas a velocidad de máquina no es viable».
Sin víctimas ni autores
El informe no dice quién estaba detrás de exploit_agent ni cuántas webs llegó a atacar. Tampoco identifica a las empresas afectadas por el LLMJacking.
Los plazos de uno a tres meses y de tres a seis meses son una previsión de Google. No son un hecho comprobado.
La información se ha publicado en el informe AI Threat Tracker de GTIG, firmado por Aurora Blum, Kelli Vanderlee, Jess Xia y David Mainor.
Crédito de la imagen: Google Threat Intelligence Group.
Lo último en Techy
-
La era de los ataques autónomos con IA ha llegado: Google pilla por primera vez a hackers que encuentran y explotan fallos sin ninguna persona detrás
-
Lockheed Martin ya fabrica casi 14.000 cohetes GMLRS al año para los HIMARS: ha entregado el número 100.000 y prueba un nuevo motor con General Dynamics
-
Aviones C-17, lanzacohetes HIMARS y blancos en el mar: así ha probado el Ejército de EEUU su ataque a larga distancia en las islas Marshall
-
La Royal Navy compra a Noruega tres buques nodriza para cazar minas con drones: el primero llegará en 2031 y Londres ya tiene opción a otros tres
-
Tres meses de cálculo en un solo fin de semana: Lawrence Livermore imita la atmósfera de la Tierra con emuladores de IA como STRATA y quiere predecir el tiempo con años de antelación
Últimas noticias
-
Aviso urgente de la NASA a España: se insta a apuntar con linternas al cielo hoy, martes 17 de noviembre
-
5 ofertas imprescindibles para sacarle el máximo partido al Pre Black Friday de Dyson
-
El tremendo zasca de Cervera a Piqué por la sanción a Owono: «Debería volver a a ver la acción»
-
El PSOE no tiene vergüenza: empapela la estación de tren de Sol con publicidad pese a las tragedias de Adamuz y Urda
-
El Andorra no recurrirá la sanción de 12 partidos a Jesús Owono pese a que Piqué criticó el castigo