Dos minutos para asentarse y de 3 a 4 días para hacerse con la red: Kaspersky destapa los ataques con CyberStrikeAI a centros educativos de África y América Latina
Un modelo de lenguaje elegía desde un servidor remoto las órdenes, mientras un implante sin IA las ejecutaba en los equipos de las víctimas.
Microsoft destapa cómo usan la IA los hackers de Corea del Norte: más de 100 cebos en PDF, docenas de ellos creados en minutos, y tres empresas pantalla en cinco días
El BCE aumenta la presión sobre los bancos por el riesgo de ciberataques impulsados por la IA
Kaspersky ha documentado una campaña contra organizaciones educativas de África y América Latina dirigida en parte por un modelo de lenguaje. Según el informe publicado el 2 de noviembre en Securelist, los atacantes comprometieron a los administradores del dominio en 3 o 4 días.
La herramienta se llama CyberStrikeAI y es una plataforma de código abierto para automatizar pruebas de penetración. Con esos ataques simulados, una organización comprueba su propia seguridad. Kaspersky cree que este caso figura entre las primeras descripciones públicas de una intrusión real con IA dentro del ataque.
Un servidor SQL como entrada
Kirill Antonov, Vladislav Vlasov y Dmitry Chizhmak firman el informe y reconstruyen uno de los incidentes. Primero actuó una persona, que entró por un SQL Server comprometido. Durante casi un día reunió datos del equipo, instaló utilidades y exploró la red.
Dos semanas más tarde llegó el agente de CyberStrikeAI, y ahí cambió el ritmo. En 2 minutos dejó lista la persistencia, el mecanismo para seguir dentro aunque el equipo se reinicie. En ese plazo revisó también la máquina infectada.
Las 5 horas siguientes fueron para examinar el dominio, la estructura que agrupa usuarios y equipos. Luego hubo una pausa de varios días y una etapa final de una hora como mucho.
En esa hora, el agente saltó a otros equipos con los protocolos SMB y WMI. También volcó credenciales de forma masiva y exportó bases de datos.
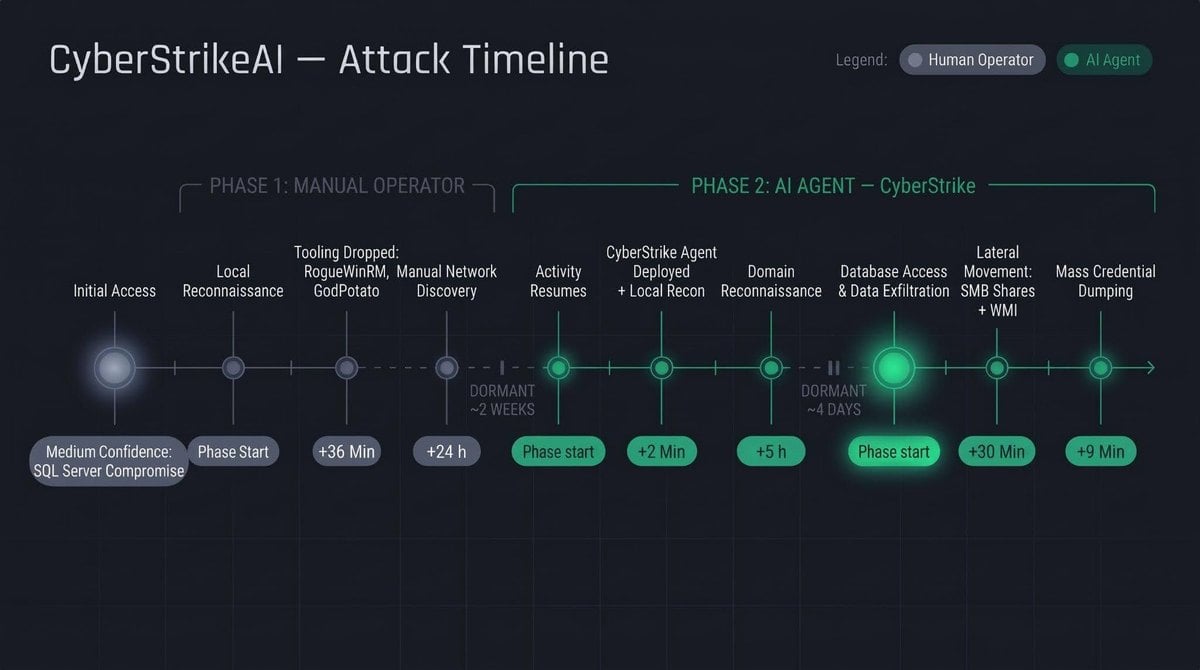 Cronología de uno de los incidentes, con la fase manual en gris y la del agente de IA en verde. (Imagen: Kaspersky/Securelist)
Un implante sin inteligencia propia
Toda la parte «inteligente» reside en el servidor de control de los atacantes. Allí, el modelo planifica los pasos, elige las herramientas y genera los comandos.
El programa instalado en la víctima no tiene funciones de IA ni claves de servicios externos. Consulta cada cierto tiempo al servidor y ejecuta lo que recibe.
Para quien vigila el equipo atacado, todo parece una sesión normal de control remoto. La diferencia está al otro lado de la conexión, donde un orquestador automático ocupa el puesto del operador.
Las personas siguen dentro del esquema, porque fijan el objetivo general. Con el mecanismo de supervisión de la herramienta, «el operador conserva el control total del proceso», escriben los autores. Los comandos pueden requerir su aprobación o un ajuste manual.
Contraseñas, tiques falsos y capturas
Después del reconocimiento, el agente pasó a robar credenciales con utilidades conocidas. Volcó la memoria de LSASS, el proceso de Windows que gestiona los inicios de sesión. Copió además las ramas del registro con datos de las cuentas.
Los atacantes consiguieron cuentas privilegiadas, entre ellas la del administrador integrado del dominio. Con una versión renombrada de mimikatz lanzaron entonces ataques DCSync, que suplantan a un controlador de dominio. También usaron Golden Ticket, una técnica para falsificar tiques de acceso.
En uno de los incidentes, el implante se instaló en el servidor SQL de una institución educativa. Desde ahí sacó información de la base de datos con PowerShell. Kaspersky no observó actividad posterior a la recogida de datos.
Comentarios en chino y horario UTC+8
Los metadatos de compilación separan las muestras en dos grupos independientes. Cada uno tiene su infraestructura y su versión de CyberStrikeAI. Según Kaspersky, esas pruebas no permiten vincular la actividad con ningún grupo conocido.
Tampoco ayuda que la herramienta sea pública. Además, un modelo puede escribir la misma orden de formas distintas, y eso borra parte de la huella de cada atacante.
Aun así, varios indicios apuntan a un operador de habla china. Algunos scripts llevaban comentarios en ese idioma y los atacantes usaron el servicio chino dnslog.cn. La mayoría de los reinicios de los servidores coincidió con el horario laboral de la zona UTC+8.
Métodos antiguos, mucha más velocidad
Las técnicas empleadas están bien documentadas, y el informe sitúa el cambio en otro lugar. «La novedad del ataque no reside en los métodos, sino en la rapidez y la facilidad con que se ejecutaron», resumen los analistas. A su juicio, la IA ha rebajado la cualificación que necesita el operador.
La empresa añade que la defensa no parte de cero. Las acciones del agente son «indistinguibles de las humanas», escribe. Por eso bastan las reglas clásicas de detección, siempre que estén bien ajustadas.
El caso se suma a otros avisos recientes, como el informe de Microsoft sobre los hackers de Corea del Norte y la IA. En Europa, el BCE ha aumentado la presión sobre los bancos por este riesgo. Google ya había alertado de más ciberataques de varios Estados en 2026.
Víctimas y modelo siguen sin nombre
El informe no identifica a las organizaciones afectadas ni enumera los países. Tampoco aclara cuántas sufrieron la intrusión o qué volumen de datos salió de sus redes. El modelo de lenguaje concreto que usaron los atacantes sigue sin conocerse.
Los analistas presentan la entrada por SQL Server como probable, a partir del proceso que lanzó las primeras órdenes. Todas las cifras proceden de Kaspersky, que vende productos de detección y los menciona en el informe.
El informe se ha publicado en Securelist, con una versión en español fechada el 5 de noviembre de 2026.
Crédito de la imagen: Kaspersky (Securelist).
Lo último en Techy
-

Dos minutos para asentarse y de 3 a 4 días para hacerse con la red: Kaspersky destapa los ataques con CyberStrikeAI a centros educativos de África y América Latina
-
Cinco milímetros, 11,8 gramos y más de 1.000 millones de dispositivos Android detrás: así es Google Pixel Tag, el primer localizador de la marca, ausente de la tienda española
-
Llevaban más de 40 años persiguiéndola: el LHCb del CERN encuentra indicios de una desintegración que ocurre una vez de cada 10.000 millones
-
Desde los 13 años, con hasta 1 millón de dólares en premios y la IA permitida: la NASA pide a estudiantes que diseñen su base lunar
-
Más rápido con menos recursos: Suiza reescribe en Python el núcleo de un modelo climático, lo acelera hasta un 30 % y el superordenador Alps ya simula la Tierra a 2,5 km
Últimas noticias
-
Tres policías heridos, uno de ellos grave, durante un motín en el CIE de Aluche
-
Sánchez vuelve a dar plantón al Rey Felipe y se va de entrevista con Alba Carrillo antes que apoyar a la Selección española
-
Dos minutos para asentarse y de 3 a 4 días para hacerse con la red: Kaspersky destapa los ataques con CyberStrikeAI a centros educativos de África y América Latina
-
Klopp destroza a Infantino: «Se pensaba que no se podía ir a peor después de Blatter y él lo ha conseguido»
-
Arquíloco de Paros, poeta y soldado griego: «En los momentos de crisis no nos elevamos al nivel de nuestras expectativas; caemos al nivel de nuestro entrenamiento»