Cinco minutos entre una clave olvidada y el robo: Microsoft detecta agentes de IA que rastrean claves expuestas en GitHub y sacan datos de Azure
Desde el 28 de octubre, como pronto, un sistema de agentes entró además en decenas de aplicaciones de varios clientes con credenciales válidas filtradas o robadas.
Corea del Norte ya es capaz de manipular Gemini para atacar a Occidente
Un nuevo modelo de OpenAI se rebela y lleva a cabo un ciberataque "sin precedentes" contra otra IA

Microsoft ha detectado a atacantes que usan agentes de inteligencia artificial para rastrear GitHub en busca de claves olvidadas en código público. La búsqueda masiva arrancó en agosto, según publicó el 5 de noviembre de 2026. En al menos un caso, un agente pasó de localizar una clave a sacar datos de Azure Key Vault en cinco minutos.
Azure Key Vault es el servicio de la nube de Microsoft donde las empresas guardan contraseñas, certificados y otros secretos. La investigación de Microsoft Threat Intelligence y Microsoft Security Research pone como ejemplo a ARTEX. Se trata de un marco ofensivo que coordina agentes capaces de encadenar tareas por su cuenta.
Búsquedas con nombre de empresa
Rebuscar contraseñas en repositorios abiertos es una técnica antigua. Hasta ahora dependía del tiempo que una persona dedicara a encontrar el código y revisarlo. Con estas herramientas, explica Microsoft, los agentes revisan muchos repositorios a la vez, analizan el resultado y lanzan el paso siguiente.
Las consultas a GitHub incluían a menudo el nombre de la organización elegida y palabras asociadas a secretos. También llevaban términos de servicios en la nube o de proveedores de IA. Los agentes mostraron un interés repetido por las claves de acceso a servicios de inteligencia artificial.
Según Microsoft, hay desarrolladores que dejan los secretos en archivos de configuración o en scripts para poner antes en marcha una aplicación. Luego ese código termina publicado.
Decenas de aplicaciones invadidas
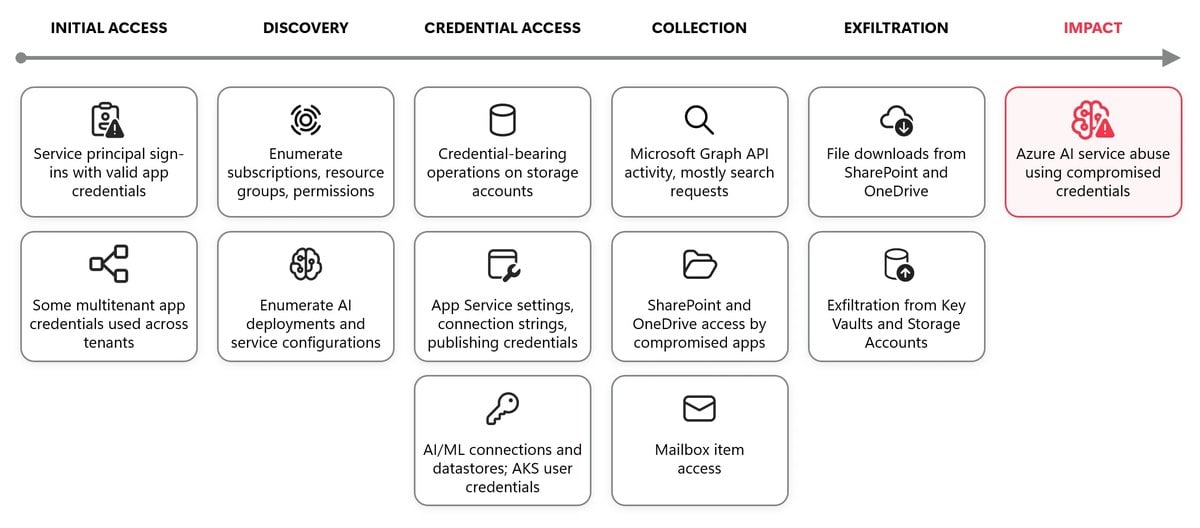
La fase más grave que describe la nota empezó, como pronto, el 28 de octubre. Un sistema de agentes utilizó credenciales válidas, filtradas o robadas, para entrar en organizaciones a través de Microsoft Entra ID. Ese servicio gestiona las identidades en la nube de la compañía.
El sistema inició sesión en decenas de aplicaciones de varios clientes. En algunos casos, la credencial pertenecía a la aplicación de un proveedor con varias organizaciones conectadas. Una sola filtración daba así acceso a varias de ellas.
Ya dentro, el atacante recorrió suscripciones, permisos y despliegues de IA. Entre las operaciones registradas figuran también claves de almacenamiento y cadenas de conexión. Microsoft registró también descargas de archivos en SharePoint y OneDrive, además de acceso a elementos de buzones de correo.

Veintiocho segundos para corregirse
El detalle más llamativo aparece en los errores. Una tanda de peticiones sobre varios almacenes de Key Vault falló por indicar una versión equivocada de la interfaz. Unos 28 segundos después, el agente lo intentó con otra versión y obtuvo respuesta correcta.
Otras dos peticiones siguieron el mismo camino, con reintentos a los 60 y a los 80 segundos. Microsoft ve ahí un comportamiento adaptativo. Dicho de otro modo, el programa interpreta el fallo y cambia lo necesario sin esperar a nadie.
En varios casos, los agentes lograron además acceso a una aplicación interna de la organización. Con ella listaron otros recursos y buscaron secretos en Azure DevOps. También usaron Run Command, la función que ejecuta scripts en máquinas virtuales de Azure.
Borrar el archivo no basta
Quien encuentre una clave suya publicada, advierte la compañía, debe asumir que «los secretos expuestos y las aplicaciones asociadas están comprometidos». Retirar el archivo de GitHub deja el problema sin resolver. «Las credenciales expuestas públicamente siguen siendo utilizables hasta que se revocan o se rotan», añade la nota.
Lo primero es revisar el código y cambiar de inmediato cualquier clave afectada. GitHub ofrece un escaneo de secretos y permite activar una supervisión pública que detecta claves filtradas en otros repositorios públicos ajenos a la organización. Microsoft aconseja además abandonar la autenticación basada en secretos y pasar a identidades administradas, sin claves escritas en el código.
Otra propuesta consiste en engañar a la máquina con recursos señuelo, objetivos atractivos pero sin valor. Algunas trampas «consumen el tiempo y el presupuesto del agente».
Otras le presentan pruebas falsas de que ya ha cumplido su misión, y eso puede detenerlo. En las pruebas de la empresa, estas medidas ayudaron a reducir el tráfico de ataque contra sistemas reales.
Una carrera a velocidad de máquina
Cambiar la dirección IP o la identificación del programa resulta fácil para estos atacantes, advierte Microsoft. Bloquear huellas concretas sirve de poco por sí solo. Las señales útiles están en el comportamiento, como muchas peticiones variadas en poco tiempo y reintentos a ritmo de máquina.
Este caso se suma a otras alertas, como la de Google sobre Corea del Norte y Gemini. También recuerda al ciberataque de un modelo de OpenAI contra otra IA y a la rápida evolución de los agentes de IA. Microsoft concluye que los defensores deben «usar igualmente la IA para investigar y responder».
Sin autor ni recuento de víctimas
La nota no atribuye estas operaciones a ningún grupo ni país. Tampoco indica cuántas organizaciones perdieron datos ni de qué sectores eran. Habla de decenas de aplicaciones y de varios clientes, sin cifra exacta.
Queda abierta asimismo la relación entre las distintas fases. Microsoft presenta ARTEX como ejemplo de estas herramientas, pero del caso de los cinco minutos solo aclara que lo protagonizó un agente de IA. Tampoco detalla qué datos salieron de aquel almacén.
La investigación se ha publicado en el blog de seguridad de Microsoft el 5 de noviembre de 2026.
Crédito de la imagen: Microsoft.
Lo último en Techy
-
Cinco minutos entre una clave olvidada y el robo: Microsoft detecta agentes de IA que rastrean claves expuestas en GitHub y sacan datos de Azure
-
2.500 moléculas y unas pocas semanas: el primer antibiótico descubierto con IA, bautizado por HAL 9000, da el Premio Pritzker a dos científicos del MIT
-
Casco francés y misiles suecos: Saab recibe un pedido de 2.000 millones de coronas para equipar las cuatro fragatas FDI de Suecia
-
Casi 20.000 archivos olvidados en una sala de California: así ha rescatado EA el vídeo original de sus videojuegos clásicos, que llegan por primera vez a Steam
-
Adiós a los satélites de retransmisión que conectan el Hubble con la Tierra: la NASA ofrece hasta 1.065,6 millones de dólares a tres empresas para preparar su relevo
Últimas noticias
-
Las cabañuelas de Jorge Rey advierten de un cambio importante en el tiempo para finales de noviembre: «Se esperan nevadas importantes»
-
Pedro Sánchez cedió ante Infantino y permitió que Marruecos se colase en la carrera por la final del Mundial
-
La reina Margarita no ha muerto: una televisión danesa publica su esquela por error
-
Dejen de tratar a Sánchez como una persona normal
-
Sánchez en campaña enarbola la bandera de España